BCBS 239, DSGVO und das Lineage-Problem: wie Data Governance 2026 aussieht, die einer Prüfung standhält
Drei aufsichtsrechtliche Kräfte, eine gemeinsame Lücke in den Fähigkeiten. Hier das praktische Vorgehen, und wie Dawiso jedes Stück davon löst.
Fragen Sie ein Team für Risiko und regulatorische Compliance in einer europäischen Bank, was auf der Agenda für 2026 steht, und drei Punkte tauchen auf fast jeder Liste auf: durchgängige Data Lineage, Dokumentation der Flüsse personenbezogener Daten nach Art. 30 DSGVO und Nachweise zu BCBS 239, die einer aufsichtlichen Überprüfung standhalten.
Das sind keine getrennten Vorhaben. Es ist dieselbe zugrunde liegende Fähigkeit, aus drei aufsichtsrechtlichen Blickwinkeln betrachtet. Und die Art, wie die meisten Banken diese Arbeit heute dokumentieren, mit Tabellen, starren Diagrammen, händischen Zuordnungen und Wissen in den Köpfen erfahrener Entwicklerinnen und Entwickler, war nie dafür gebaut, die Nachweise zu erzeugen, die die heutige Aufsicht tatsächlich verlangt.
Dieser Beitrag ist ein praktischer Durchgang: wie jedes dieser drei Probleme von innen aussieht, was eine moderne Lösung leisten muss und wie Dawiso damit umgeht. Keine abstrakte Theorie, keine Schlagworte. Die Teams, die das hier lesen, kennen das Problem bereits.
Die drei aufsichtsrechtlichen Kräfte und warum sie eine gemeinsame Lösung haben
BCBS 239, von Grundsätzen zur Durchsetzung
BCBS 239 gibt es seit 2013, doch die Haltung der Aufsicht hat sich 2023 bis 2024 spürbar verändert. Der EZB-Leitfaden von 2024 zur wirksamen Aggregation von Risikodaten und zur Risikoberichterstattung hat ausdrückliche aufsichtliche Erwartungen gesetzt, und der Zyklus des SREP 2023 hat Schwächen bei Risikodaten in großen Banken benannt und mit Folgen für das Kapital verknüpft. Die Aufsicht fragt nicht mehr, ob Sie eine dokumentierte Lineage von den Quellsystemen bis zu den aufsichtsrechtlichen Meldungen haben, sie will sie sehen, durchgängig und auf Zuruf.
In der Praxis heißt das: Die Leitung der Risikoberichterstattung muss Fragen beantworten wie „Woher stammt die Kreditrisikoposition in diesem Bericht zu Säule 3? Welche Quellsysteme speisen sie, welche Umformungen passieren dabei, wer hat die Logik freigegeben und wann wurde sie zuletzt geändert?“, und die Antwort muss eine Abfrage im System sein, kein dreiwöchiges Projekt zur Rekonstruktion.
Art. 30 DSGVO und die Verfolgung von PII-Flüssen
Art. 30 DSGVO verlangt ein fortlaufend aktuelles Verzeichnis von Verarbeitungstätigkeiten, was bedeutet, dass der Datenschutzbeauftragte jederzeit wissen muss, wo personenbezogene Daten liegen, wie sie zwischen Systemen fließen, wer Zugriff hat und auf welcher Rechtsgrundlage. Die Durchsetzungswelle von 2024 bis 2025 gegen Finanzdienstleister hat das greifbar gemacht: Mehrere Aufsichtsbehörden verhängten Bußgelder in Millionenhöhe, die ausdrücklich daran hingen, dass Banken keine glaubwürdige Dokumentation ihrer Datenflüsse vorlegen konnten.
Die Schwierigkeit ist, dass PII nicht stillsteht. Eine Spalte, die beim Einlesen als „customer_id“ getaggt ist, wird verknüpft, umgeformt, in Reporting-Marts kopiert, in analytische Modelle gespeist und in Dashboards angezeigt. Ohne Automatisierung baut der Datenschutzbeauftragte das Bild unter Zeitdruck immer wieder neu auf.
DORA, KI-Governance und die wachsende Dokumentationslast
DORA gilt seit Januar 2025 und hat das Risiko aus IKT-Drittanbietern und die operationale Widerstandsfähigkeit in die Lineage-Diskussion gebracht. Zugleich muss jedes interne KI-Vorhaben, ob Betrugserkennung, KYC, Kreditentscheidung oder interne Assistenten, unter der Prüfung des Modellrisikos beantworten: „Woher kommen die Trainingsdaten und woher wissen wir, dass sie stimmen?“
All das weist auf denselben Bedarf: eine Governance-Schicht, die weiß, welche Daten es gibt, woher sie kommen, wie sie sich bewegen, was sie bedeuten und wer für sie verantwortlich ist, und die sich selbst aktuell hält, während sich die Datenlandschaft verändert. Das ist die Lücke in den Fähigkeiten. Und genau dafür ist Dawiso gebaut.
Was Dawiso tut, Funktion für Funktion, an echten Szenarien
Interactive Data Lineage mit Spaltentiefe dort, wo sie zählt
Die Data Lineage von Dawiso liest automatisch aus den Plattformen ein, die ohnehin wissen, was geschieht: aus Data Warehouses, ETL- und Orchestrierungswerkzeugen, BI-Schichten und Transformations-Frameworks wie dbt. Lineage auf Tabellenebene deckt die Breite Ihrer Landschaft ab, Lineage auf Spaltenebene kommt dort hinzu, wo die aufsichtsrechtliche Frage es verlangt, und das ist bei BCBS 239 und Art. 30 DSGVO meistens der Fall.
Die Lineage-Ansicht ist in beide Richtungen begehbar und interaktiv. Eine Risikoanalystin klickt auf eine bestimmte Zahl in einem Bericht zu Säule 3 und verfolgt sie stromaufwärts bis ins Quellsystem, mit jeder Verknüpfung, jeder Umformung und jeder Freigabe auf dem Weg. Ein Dateningenieur, der eine Änderung an einer Quelltabelle plant, klickt stromabwärts und sieht genau, welche Berichte, Dashboards und Modelle von dem Feld abhängen, das er gleich ändern will.
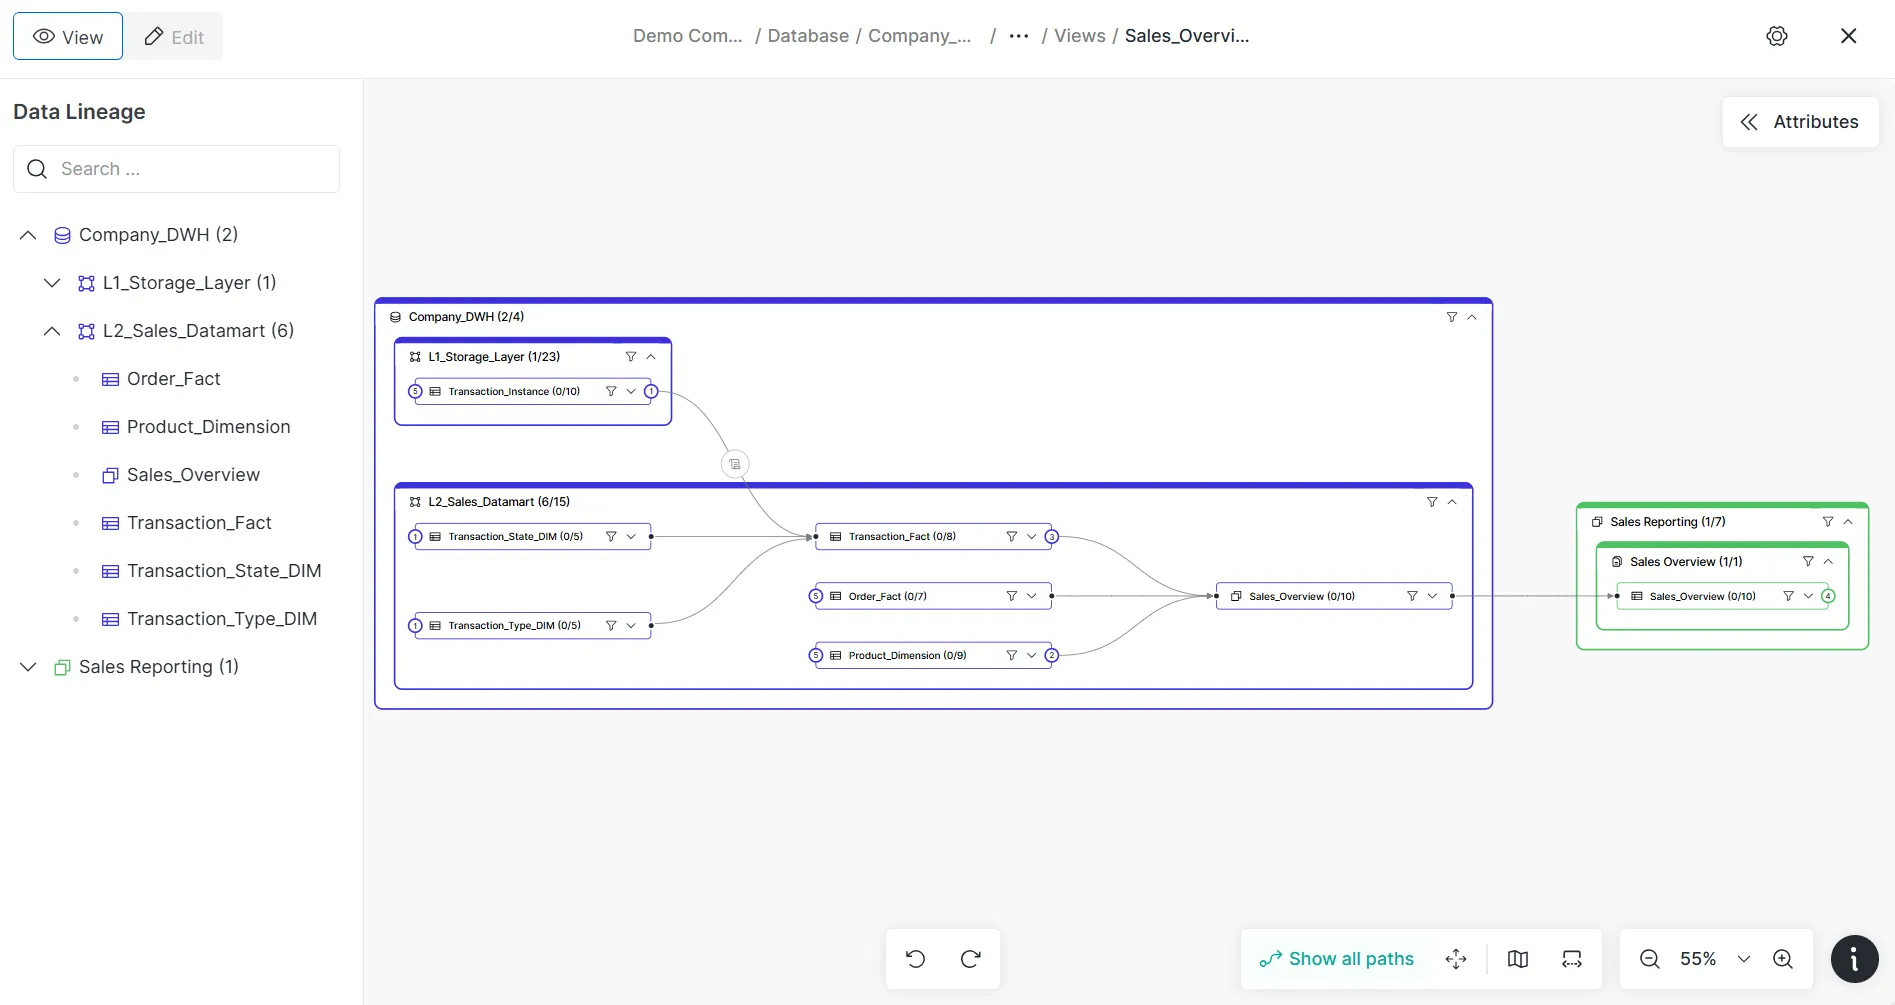
Szenario. Eine Aufsicht fragt, woher das Risikoteam weiß, dass die LCR-Zahl in der COREP-Meldung des vergangenen Quartals am Meldestichtag korrekt war. In einer Tabellenwelt wird daraus eine mehrwöchige Rekonstruktion. Mit Dawiso öffnet die Risikoanalystin die Lineage-Ansicht für das LCR-Feld, sieht die vorgelagerten Quellen, die Umformungslogik, den Freigabepfad und die Versionshistorie und exportiert die Ansicht als PDF für die Aufsicht. Das Gespräch ist am selben Tag beendet.
Auswirkungsanalyse, bevor die Änderung ausgeliefert wird
Die Lineage ist nicht nur rückblickende Dokumentation, sie ist ein vorausschauendes Werkzeug für Entscheidungen. Bevor eine Änderung in einem Quellsystem freigegeben wird, zeigt Dawiso, welche nachgelagerten Bestände von dem Feld abhängen, welche davon als aufsichtsrechtlich, als PII oder als kritisch getaggt sind und wem sie gehören.
Szenario. Ein Dateningenieur will eine Spalte in der Kundenstammtabelle umbenennen. Vor der Freigabe zeigt die Ansicht zu den Folgen in Dawiso, dass die Spalte 47 nachgelagerte Tabellen speist, von denen 12 als „regulatorisches Meldewesen“ und 3 als „DSGVO-PII“ getaggt sind und 8 dem Team für Risikoberichterstattung gehören. Die Änderung läuft durch die richtigen Freigaben, bevor sie zum Monatsende die Pipeline für Säule 3 zerreißt.
PII-Tagging, das sich selbst weiterträgt
Hier treffen sich Lineage und DSGVO. Taggen Sie eine Spalte einmal an der Quelle als personenbezogen, und Dawiso trägt das Tag stromabwärts weiter, während die Daten sich bewegen. Fließt eine mit dem DSGVO-Tag markierte Spalte über eine Verknüpfung in eine neue Tabelle, erbt die neue Tabelle das Tag, und der Datenschutzbeauftragte hat ein fortlaufend aktuelles Verzeichnis.
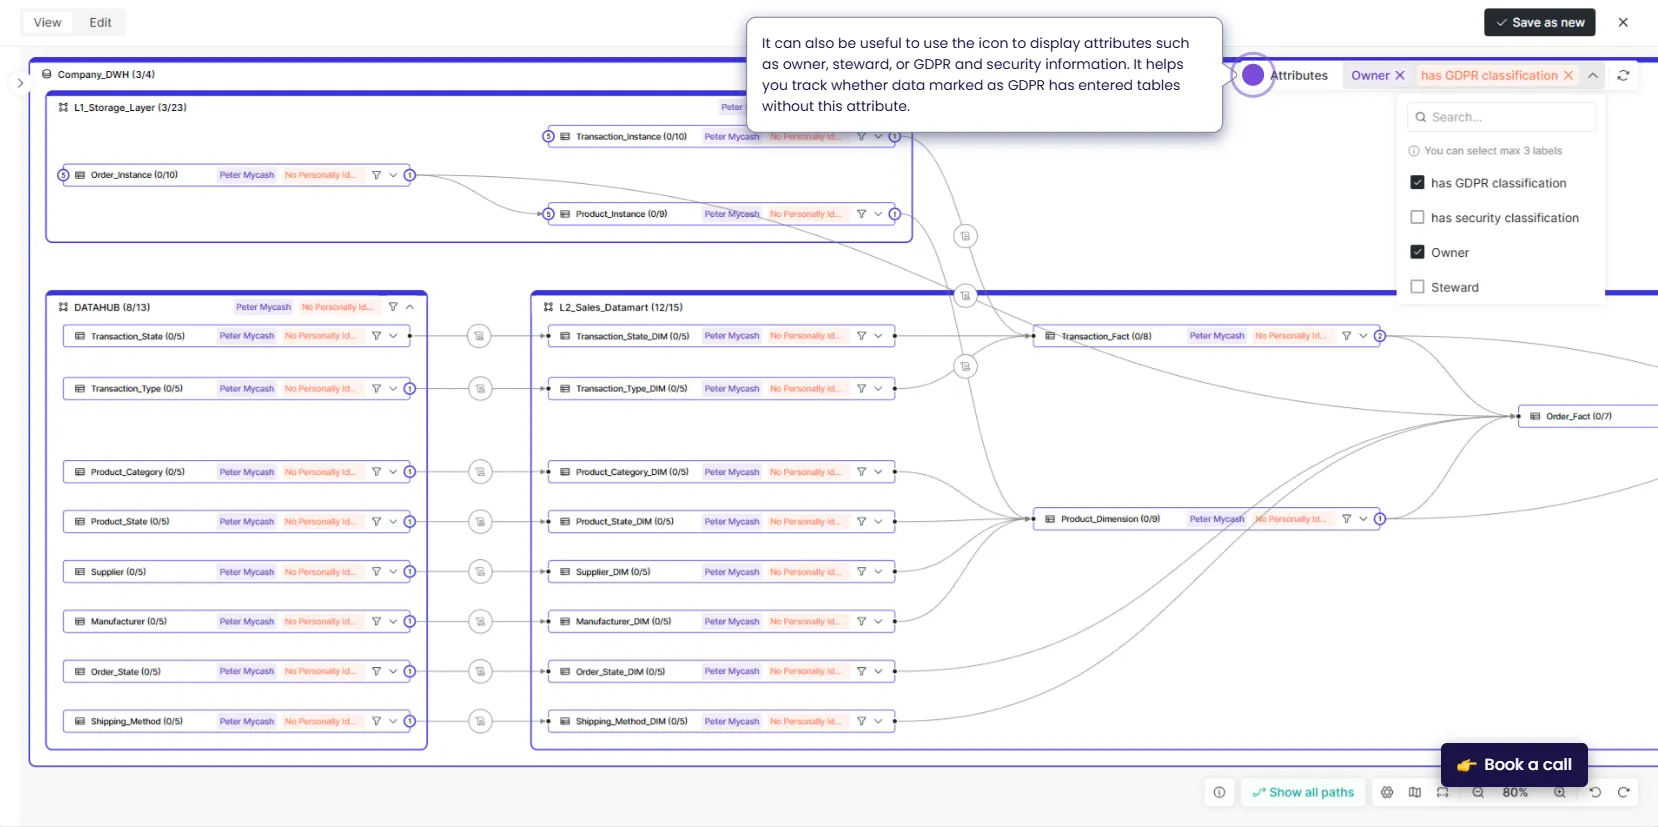
Szenario. Der Datenschutzbeauftragte muss die Frage einer Aufsicht beantworten, wo Zahlungsdaten von Kundinnen und Kunden in der analytischen Umgebung der Bank verarbeitet werden. Statt sechs Dateningenieure anzuschreiben, öffnet er Dawiso, filtert nach dem DSGVO-Tag und sieht jedes System, jede Tabelle und jeden nachgelagerten Verbraucher, wo die Daten liegen, mit dem Lineage-Pfad, der zeigt, wie sie dorthin gelangt sind. Die Dokumentation nach Art. 30 DSGVO wird zu einer Abfrage statt zu einem Quartalsprojekt.
So sieht es aus
So sieht es aus: Interactive Data Lineage
Klicken Sie auf ein beliebiges Feld in einem Bericht und verfolgen Sie es zurück zur Quelle: Verknüpfungen, Umformungen, Freigaben, alles.
Ein Business Glossary, das Definitionen mit echten Daten verbindet
Ein Risk Officer liest „RWA“ und muss wissen, welche Berechnungs-Engine die Zahl erzeugt hat, auf welche Definition sich das Geschäft geeinigt hat und in welchen Bericht sie fließt. Ein Dateningenieur liest „RWA“ und braucht die Spalte, die Abhängigkeiten und die vorgelagerten Verknüpfungen. Das Business Glossary von Dawiso verbindet fachliche Begriffe mit den technischen Beständen, die sie umsetzen, sodass beide Seiten dieselbe verlässliche Quelle sehen, jede in ihrer Detailtiefe.
Für die aufsichtsrechtliche Arbeit zählt das, weil die Fragen der Aufsicht fast immer in der Sprache des Geschäfts gestellt werden („zeigen Sie mir, wie die Risikoposition berechnet wird“) und mit technischen Nachweisen beantwortet werden müssen („hier ist die Tabelle, hier die Umformung, hier die Freigabe“). Das Glossar ist die Brücke.
Audit-Trails, die einer Prüfung standhalten
Jede Änderung an einer Definition, jede Freigabe, jede Anpassung an der Lineage: versioniert, mit Zeitstempel, einer Person zuordenbar. Fragt die Aufsicht „woher wussten Sie, dass diese Zahl zu Säule 3 am Tag der Meldung korrekt war“, ist die Antwort ein Protokoll. Derselbe Audit-Trail deckt die Dokumentation von Änderungen der Verarbeitung nach der DSGVO und Grundsatz 6 von BCBS 239 zur Anpassungsfähigkeit ab.
Automatisierung des Katalogs, die die Handarbeit herausnimmt
Was Programme für Data Governance umbringt, ist meist nicht die Strategie, sondern die nicht durchhaltbare Handarbeit, die Dokumentation aktuell zu halten. Dawiso liest Metadaten automatisch aus angebundenen Systemen ein, schlägt Klassifizierungen vor, verknüpft verwandte Bestände und meldet Abweichungen. Eine ausführlichere Darstellung, wo Automatisierung Governance-Teams wirklich Zeit spart, finden Sie hier: Wie die Automatisierung des Datenkatalogs Stunden Handarbeit spart.
Gebaut für europäische Finanzdienstleister
Ein paar Dinge, die zu wissen lohnt, wenn Sie Dawiso gegen Alternativen abwägen.
Die Plattform ist um die Abläufe herum entworfen, die Risiko-, Compliance- und CDO-Bereiche tatsächlich fahren, nicht um einen allgemeinen Katalog, der mit Screenshots aus dem Bankwesen aufgehübscht wurde. Die Lösung für Banken und Finanzdienstleister bildet ab, wie regulierte Finanzdaten in der Praxis geregelt werden. Unsere Sicht darauf, warum BCBS 239 im Jahr 2025 und danach wichtiger ist denn je, ist dieselbe, die wir mit Bankkunden teilen.
Im großen Maßstab bewährt. Einer unserer Kunden, eine tschechische Bank als Teil einer großen internationalen Finanzgruppe, betreibt Dawiso als zentralen Metadaten-Knotenpunkt für mehr als 30 Finanzinstitute der Gruppe: über 370.000 Tabellen im Data Warehouse, über 2.000 Berichte und 6.500 Geschäftsbegriffe in einem Arbeitsbereich, mit Scannern für Teradata, Oracle, PostgreSQL, Cognos, PowerBI, PowerDesigner, Manta und Werkzeuge zur Orchestrierung. Die vollständige Darstellung steht in der Fallstudie zur KB Group.
Weitere europäische Kundengeschichten. Darunter ein großer europäischer Versicherer, der Dawiso als internes Datenportal für mehr als 5.900 Nutzer und über 150.000 gescannte Objekte betreibt. Die gesamte Sammlung der Fallstudien steht auf der Website.
Enterprise Deployment. Zertifiziert nach SOC 2 Type II, ISO 27001 und ISO/IEC 27018. Flexible Möglichkeiten des Deployments für Banken mit strengen Anforderungen an Architektur und Datenresidenz, Einzelheiten auf der Seite zu Enterprise Deployment.
Die kurze Fassung
BCBS 239, Art. 30 DSGVO und DORA verlangen dieselbe zugrunde liegende Fähigkeit: eine Governance-Schicht, die weiß, woher Daten kommen, wie sie sich bewegen, was sie bedeuten und wem sie gehören, und die sich selbst aktuell hält, während sich die Landschaft verändert. Dawiso ist für diese Fähigkeit gebaut, und zwar in der Form, die europäische Banken brauchen.
Wenn auf der Agenda für 2026 Data Lineage, die Dokumentation von PII-Flüssen oder Nachweise zu BCBS 239 als benannte Prioritäten stehen, ist der praktische nächste Schritt ein 30-minütiger Durchgang an einem realistischen Szenario.
Sehen Sie Dawiso an einem echten Szenario der Risikoberichterstattung. Buchen Sie eine Demo, wir gehen Lineage für BCBS 239, die Verfolgung von PII und die Auswirkungsanalyse gemeinsam durch. Keine Folien, nur das Produkt.
Weiterführende Beiträge
- Was Banken 2025 wissen müssen: warum BCBS 239 wichtiger ist denn je
- BCBS 239 im Jahr 2025: warum jetzt der richtige Zeitpunkt ist, die Compliance zu stärken
- BCBS 239: 5 Datenkataloge für die Data Governance von Risikodaten
- Interactive Data Lineage, die Produktseite
- Überblick über die Lösung für Banken und Finanzdienstleister
- Fallstudie zur KB Group, ein Knotenpunkt für mehr als 30 Finanzinstitute
- Alle Fallstudien von Kunden