Was Banken 2025 wissen müssen: Warum BCBS 239 mehr zählt denn je
Während die Finanzbranche einen raschen digitalen Wandel durchläuft, treten Schwierigkeiten wie regulatorische Vielschichtigkeit und die Einbindung von Künstlicher Intelligenz (KI) deutlicher hervor. BCBS 239, ursprünglich eingeführt, um Risikodatenaggregation und Berichterstattung zu stärken, bleibt unverzichtbar, und zwar nicht nur für die Compliance, sondern als tragendes Fundament technischer Innovation, besonders in einem Finanzwesen mit KI. Da KI neben erheblichen Chancen auch eigene Risiken mitbringt, versetzt die Einhaltung der Grundsätze von BCBS 239 Banken in die Lage, diese Vielschichtigkeit zu bewältigen und zugleich ein belastbares Risikomanagement zu sichern.
BCBS 239: das Fundament eines starken Risikomanagements
Nach der Finanzkrise von 2007 bis 2009 eingeführt, sorgt BCBS 239 dafür, dass Finanzinstitute Risikodaten verlässlich zusammenführen und berichten können. Indem der Standard eine belastbare Data Governance betont, also Datenverantwortung, Qualität und Rechenschaft, fördert er Transparenz und stützt eine zeitnahe und genaue Risikoberichterstattung. Diese Grundsätze sind das Fundament der regulatorischen Compliance und werden immer wichtiger, je stärker der Druck auf Finanzinstitute wächst, zu modernisieren und zu digitalisieren.
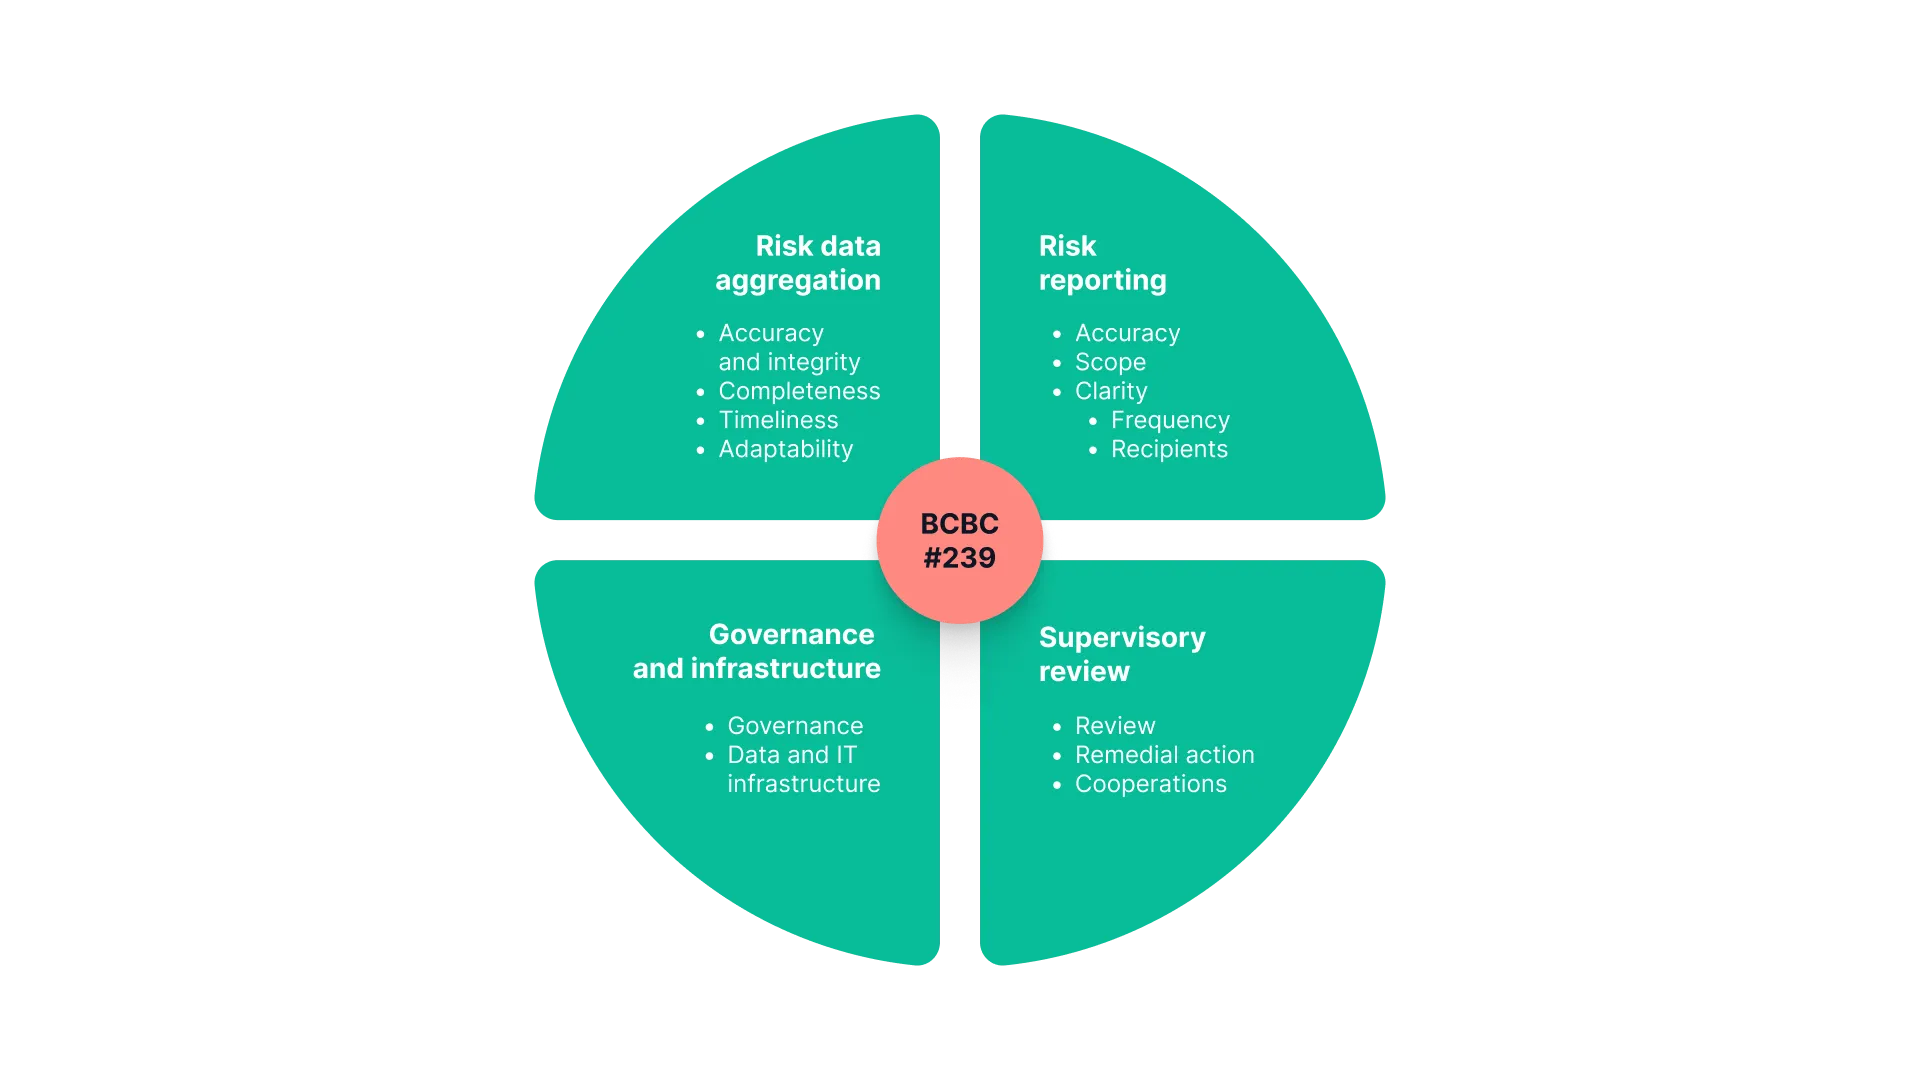
Ein Blick auf Schwierigkeiten und Chancen im Jahr 2025
Der EZB-Leitfaden zur wirksamen Aggregation von Risikodaten und zur Risikoberichterstattung hält fest, dass viele Banken von einer vollständigen Umsetzung von BCBS 239 weit entfernt sind, obwohl die Risiken der Nichteinhaltung belegt sind. Institute kämpfen dauerhaft mit zersplitterten IT-Systemen, komplexen Organisationsstrukturen und uneinheitlichen Rahmen für Data Governance. Daraus folgt oft eine mangelhafte Datenqualität, geprägt von Ungenauigkeiten, Verzögerungen und unvollständigen Angaben, die Entscheidungsfindung und regulatorische Compliance behindert.
Der Bericht hebt hervor, dass schlechte Datenqualität häufig unterschätzt wird, weil ihre operativen und finanziellen Verluste weitgehend nicht beziffert werden. Zersplitterte Systeme und unzureichende Fähigkeiten zur Aggregation führen etwa dazu, dass Möglichkeiten zur Automatisierung ungenutzt bleiben und Banken die wachsende Nachfrage nach detaillierten, häufig aktualisierten Daten schwerer bedienen können.
Darüber hinaus ist es vielen Banken schwergefallen, den Schwung ihrer Programme zu BCBS 239 zu halten, oft wegen unzureichender Mittel und fehlender strategischer Priorität in Vorstand und Geschäftsleitung. Dadurch blieben zentrale Bereiche wie die Data Governance für Risikodaten und die Modernisierung der IT-Infrastruktur unterentwickelt. Banken, die ihr Handeln aufschieben, riskieren, bei der Anpassung an neue Risiken wie Klimarisiken und beim wirksamen Einsatz neuer Technik zurückzufallen.
Lehren aus Stressereignissen
Der Leitfaden der EZB benennt Stressereignisse wie die weltweite Pandemie als klare Belege dafür, was ein unzureichender Umgang mit Risikodaten nach sich zieht. In diesen Krisen taten sich Banken mit zersplitterter Data Governance und zersplitterten IT-Architekturen schwer, wirksam zu reagieren, was zeigt, wie wichtig es ist, interne Abläufe neu zu gestalten und zu vereinfachen.
Der Leitfaden verweist außerdem auf den Nutzen von Automatisierung und Standardisierung als Schlüssel zur Widerstandsfähigkeit. Indem sie Datenaggregation und Berichterstattung straffen, senken Banken operative und IT-Kosten, verbessern die Entscheidungsfindung und steuern Risiken besser in Echtzeit. Diese Verbesserungen verlangen zwar erhebliche Anfangsinvestitionen, bringen aber durch Modernisierung und höhere operative Effizienz langfristigen Nutzen.
Empfehlungen für das weitere Vorgehen
Banken stehen bei der Ausrichtung an den Grundsätzen unterschiedlich weit. Während einige die Compliance vollständig oder nahezu vollständig erreicht haben, kämpfen andere weiter mit erheblichen Schwierigkeiten und haben noch viel vor sich. Erkenntnisse aus der Bewertung von 2022 zeigen zentrale Ansatzpunkte und führten zu den folgenden zusätzlichen Empfehlungen für Banken.
Zentrale Empfehlungen des Basler Ausschusses für Bankenaufsicht:
„Bank boards should prioritise and intensify their oversight of data governance, including the development, implementation, and maintenance of robust data governance frameworks, risk data aggregation and reporting.“
„Banks should foster a culture of ownership and accountability for data quality across the organisation.“
„Banks should ensure sound data quality as the foundation for digitalisation projects.“
Eine starke Governance-Struktur ist für wirksame Fähigkeiten zur Risikodatenaggregation und Berichterstattung unerlässlich. Banken mögen ihre Governance je nach Geschäft und Organisationsstruktur unterschiedlich aufsetzen, zu den zentralen Merkmalen gehört aber ein klares Bekenntnis von Vorstand und Geschäftsleitung. Eine belastbare Governance allein überwindet jedoch weder alte IT-Systeme noch zersplitterte Daten.
Für eine gelungene Umsetzung von BCBS 239 braucht es einen umfassenden Rahmen für Data Governance mit klar bestimmten Rollen und Zuständigkeiten. Eine Bank hat einen solchen Rahmen aufgebaut und dabei die Aufsicht durch Vorstand und Geschäftsleitung über die Mittelverteilung gesichert. Ein eigenes Group Data Office verantwortet Data Governance und Standards und berichtet an ein Vorstandsmitglied, das für die Datenqualität zuständig ist. Diese Stelle unterrichtet den Vorstand regelmäßig über Fortschritte und Probleme, während die Geschäftsbereiche über den Stand ihres jeweiligen Datenrahmens berichten.
Schöpfen Banken ihre Chance bei BCBS 239 voll aus? Warum es wichtiger ist denn je
BCBS 239 war ursprünglich nicht mit Blick auf KI entworfen, seine Grundsätze bieten aber einen wertvollen Rahmen für Data Governance, der die Einbindung von KI im Finanzwesen trägt. Indem Finanzinstitute Genauigkeit, Qualität und Nachvollziehbarkeit der Daten sichern, setzen sie KI-Technik wirksamer ein und stärken Innovation und Compliance zugleich.
KI-Modelle im Finanzwesen hängen stark von hochwertigen, genauen und gut geregelten Daten ab. BCBS 239 betont belastbare Rahmen für Data Governance, samt klarer Datenverantwortung, Lineage und Qualitätskontrollen. Wer diese Grundsätze umsetzt, sorgt dafür, dass die Daten, die KI-Modelle speisen, verlässlich sind, und erhöht damit Wirksamkeit und Vertrauenswürdigkeit der Modelle. Der Schwerpunkt liegt zwar auf besserem Risikomanagement und regulatorischer Compliance, die Grundsätze von BCBS 239 werden aber im Zusammenhang mit Künstlicher Intelligenz (KI) im Finanzwesen immer wichtiger.
Denken Sie nur daran: KI-Modelle sind nur so gut wie die Daten, auf denen sie aufbauen.
Wie setzen Banken KI-Systeme ein?
Im Risikomanagement wertet KI riesige Transaktionsdaten in Echtzeit aus, um betrügerische Aktivitäten zu erkennen und das Kreditrisiko zu beurteilen, indem sie klassische wie alternative Datenquellen heranzieht. KI erleichtert außerdem Stresstests und Analysen von Szenarien, sodass Banken Finanzkrisen simulieren und die Widerstandsfähigkeit ihrer Portfolios bewerten können (Quelle).
Der Kundendienst hat sich durch KI-gestützte Chatbots und virtuelle Assistenten gewandelt, die Anfragen bearbeiten und Finanzhinweise geben und so durchgängige Unterstützung bieten (Quelle).
Der gelungene Einsatz von KI im Bankwesen hängt von einer starken Data Governance ab, die Genauigkeit und Beständigkeit sichert, womit Governance zum Eckpfeiler des digitalen Wandels im Finanzsektor wird. KI bietet enorme Möglichkeiten in Bereichen wie Betrugserkennung, Beurteilung von Kreditrisiken und Marktprognosen, erhöht aber zugleich die Notwendigkeit, Daten mit hohem Risiko sorgfältig zu handhaben.
Da Regelwerke wie der AI Act der EU (KI-Verordnung) viele KI-Anwendungen im Finanzwesen als Anwendungen mit hohem Risiko einstufen (KI-Systeme, die die Kreditwürdigkeit einer Person bewerten sowie Risiken beurteilen und Preise für Lebens- und Krankenversicherungen einer Person bilden), müssen Banken KI in eine transparente und gut geregelte Datenumgebung einbetten. So wird Innovation möglich, während systemische Risiken, Regelverstöße und ethische Bedenken gemindert werden, was Vertrauen und betrieblichen Erfolg sichert.
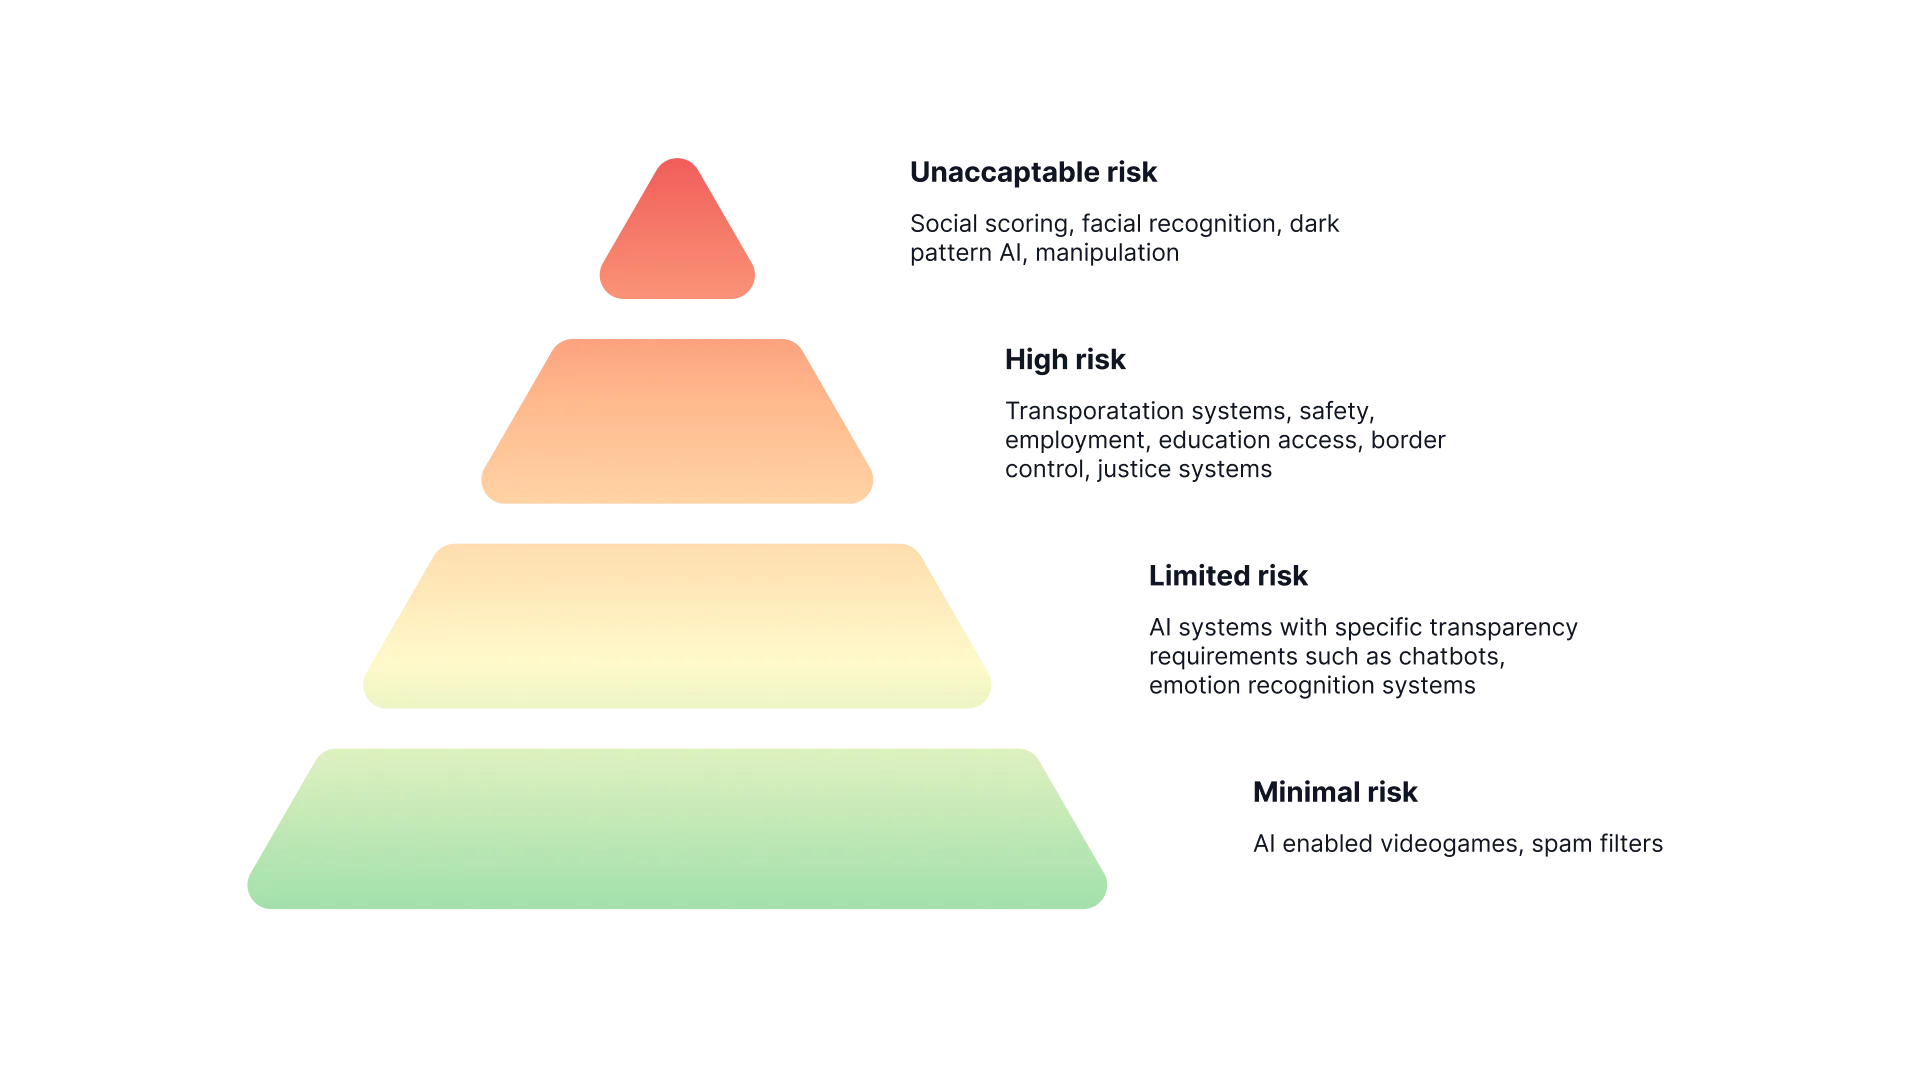
Nach den heutigen Regeln zur Verlässlichkeit von KI geraten viele Modelle, die im Bank- und Finanzwesen in den vergangenen 20 Jahren gängig waren, nun unter genauere Beobachtung. Dazu gehören komplexe Prognosemodelle, die Antragsteller für Kredite oder Hypotheken bewerten. Solche Modelle prüfen verschiedene Kriterien wie die Finanzhistorie, das Alter, den Wohnort und die berufliche Stellung, um die Wahrscheinlichkeit der Rückzahlung zu schätzen. Im Kern beurteilen diese Modelle das Risiko mit maschinellem Lernen.
Mit dem AI Act werden viele dieser Modelle künftig als KI-Systeme mit hohem Risiko eingestuft. In die Bewertung, wie riskant sie sind, fließt ein, wie stark Menschen beteiligt sind. Bei KI-Systemen, die vollständig auf automatisierter Entscheidung beruhen, gilt das Risiko als sehr hoch.
Eine der größten Schwierigkeiten bei diesen Modellen ist ihre Anfälligkeit für Verzerrungen, die oft von Faktoren herrühren, die mit der tatsächlichen Kreditwürdigkeit nichts zu tun haben. Kreditentscheidungen können etwa durch geschlechtsbezogene Verzerrungen oder andere diskriminierende Faktoren beeinflusst sein. Nach den neuen Regeln müssen Banken für jedes Modell förmlich dokumentieren, wie stark es verzerrt ist, und darlegen, wie sie diese Risiken mindern. Dazu gehören regelmäßige Bewertungen, schriftliche Erläuterungen der Modellverzerrungen und Strategien zur Verringerung diskriminierender Ergebnisse. Diese Maßnahmen sind unerlässlich, damit KI-Systeme fair und transparent bleiben und den sich wandelnden aufsichtsrechtlichen Standards entsprechen.
Bei Dawiso versetzen wir Unternehmen in die Lage, diese Standards zu erfüllen, indem wir eine belastbare Plattform für Data Governance bereitstellen, die Compliance und Innovation zusammenbringt. Mit Werkzeugen wie Data Lineage, Metadatenmanagement und automatisierter Dokumentation helfen wir Verantwortlichen im Finanzwesen, ihre Daten sicher zu steuern und die Compliance mit BCBS 239 zu wahren, während sie den Wandel mit KI annehmen.