BCBS 239: 5 Datenkataloge für die Data Governance von Risikodaten
Die meisten Banken scheitern an BCBS 239, weil sie ihre Daten nicht erklären können. Risikodaten liegen verstreut in Silos, die Berichterstattung ist langsam, und niemand weiß, wem was gehört. Genau das sollte BCBS 239 beheben. Mehr als ein Jahrzehnt später tun sich viele Institute jedoch weiter schwer damit, die Grundsätze in die Praxis zu bringen. Was fehlt? Ein Datenkatalog, der auch wirklich genutzt wird. In diesem Beitrag zeigen wir, wie moderne Datenkataloge die Compliance mit BCBS 239 im Alltag stützen, welche Fähigkeiten Sie brauchen und welche Werkzeuge Sie schneller, bezahlbar und mit Akzeptanz im ganzen Unternehmen ans Ziel bringen.
Was ist BCBS 239?
Die weltweite Finanzkrise von 2007 bis 2009 legte eine kritische Schwachstelle im Bankensektor offen: die Unfähigkeit vieler Institute, ihre Risikopositionen schnell und genau zusammenzuführen. Dieser Mangel an Transparenz und Kontrolle über Risikodaten trug erheblich zur Krise und ihren weitreichenden Folgen für die globalen Finanzsysteme bei. Als Antwort darauf legten Aufsichtsbehörden mehr Gewicht darauf, wie Banken ihre Risikodaten steuern, zusammenführen und berichten.
Um diese Mängel anzugehen, veröffentlichte der Basler Ausschuss für Bankenaufsicht (BCBS) im Januar 2013 ein zentrales Regelwerk, BCBS 239: Grundsätze für die wirksame Aggregation von Risikodaten und die Risikoberichterstattung. Diese Leitlinien legten 14 Grundsätze fest, die Banken befähigen sollen, Risiken durch besseren Umgang mit Daten zu steuern. Elf dieser Grundsätze richten sich unmittelbar an Banken, die übrigen drei an Aufsichtsbehörden, mit Schwerpunkt auf Aufsicht und Überwachung.
BCBS 239 ist keine vorschreibende Checkliste, sondern ein grundsatzbasiertes Regelwerk, gegliedert in vier Hauptkategorien:
- Übergreifende Governance und IT-Infrastruktur
- Fähigkeiten zur Aggregation von Risikodaten
- Praxis der Risikoberichterstattung
- Aufsichtliche Überprüfung, Werkzeuge und Zusammenarbeit
Zusammen sollen diese Grundsätze ein stärkeres Fundament für das Risikomanagement schaffen, indem sie Genauigkeit, Vollständigkeit und Zeitnähe der Daten verbessern, die die Führungsteams der Banken nutzen. Am Ende geht es darum, dass Banken Risiken vorausschauend erkennen, beobachten und beantworten können, bevor diese bedrohlich werden.
Was sind die 14 zentralen Grundsätze von BCBS 239?
Die Grundsätze von BCBS 239 tragen den förmlichen Titel „Principles for Effective Risk Data Aggregation and Risk Reporting“. Diese 14 Grundsätze sind in vier Kategorien gegliedert und geben einen Rahmen, um eine widerstandsfähige, regelkonforme Umgebung für Risikodaten aufzubauen.
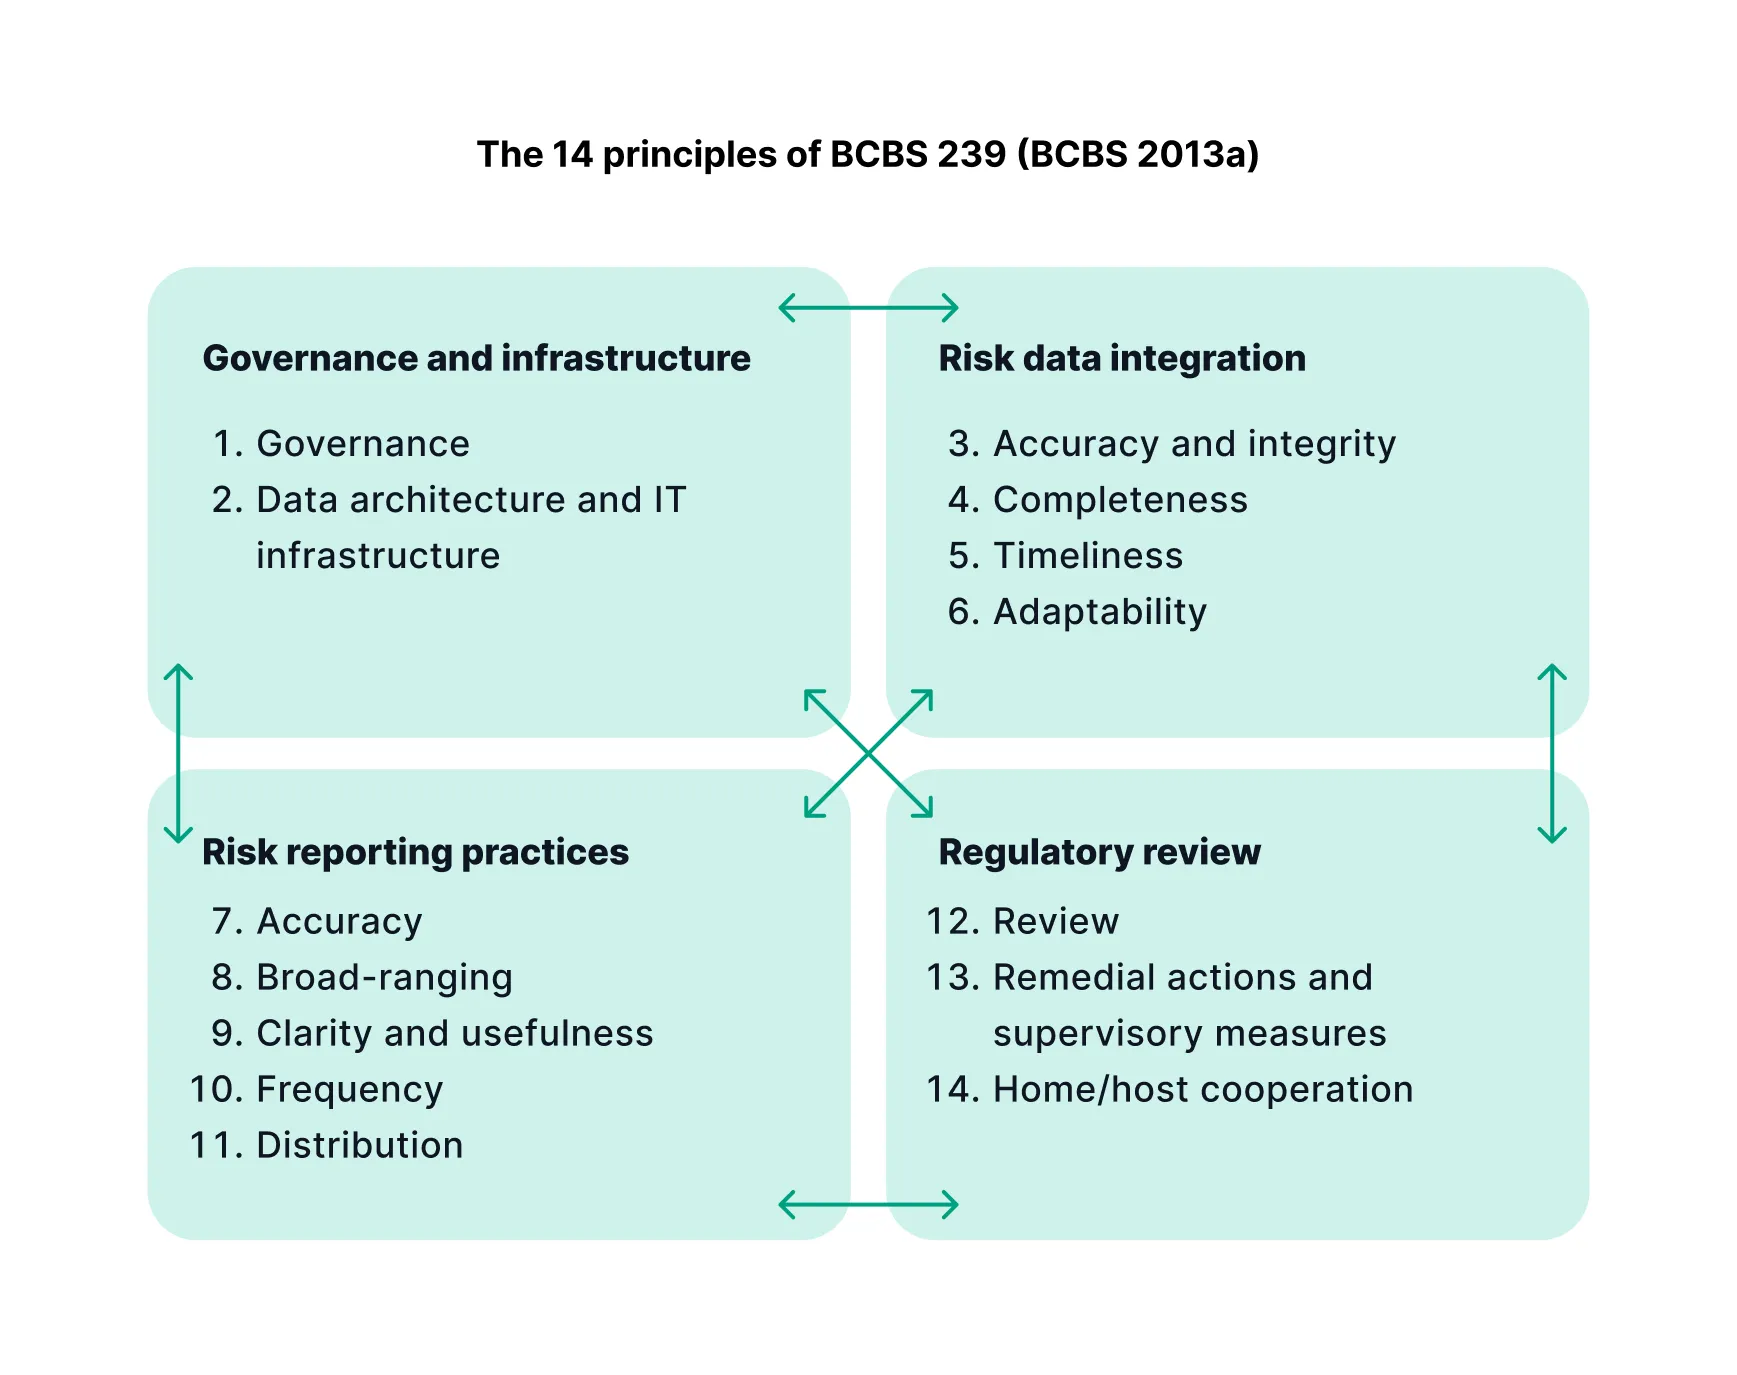
I. Governance und IT-Infrastruktur
1. Governance
Banken müssen einen belastbaren Rahmen für Data Governance mit klar bestimmten Rollen und Rechenschaft für Aggregation und Berichterstattung von Risikodaten aufbauen.
2. Datenarchitektur und IT-Infrastruktur
Eine skalierbare, integrierte IT-Umgebung ist nötig, um eine genaue und zeitnahe Aggregation von Risikodaten zu tragen, auch unter Stressbedingungen.
II. Fähigkeiten zur Aggregation von Risikodaten
3. Genauigkeit und Integrität
Risikodaten müssen präzise und konsistent sein. Kontrollen sollten die Integrität über alle Systeme und Berichte hinweg sichern.
4. Vollständigkeit
Banken müssen alle wesentlichen Risikodaten über Geschäftsfelder und rechtliche Einheiten hinweg zusammenführen, um ein umfassendes Bild zu erhalten.
5. Zeitnähe
Daten müssen schnell genug zusammengeführt und berichtet werden, um eine wirksame Entscheidungsfindung zu tragen, besonders bei Marktschwankungen.
6. Anpassungsfähigkeit
Systeme zur Aggregation von Risiken müssen flexibel sein und auf neue Risiken, aufsichtsrechtliche Anforderungen und interne Bedarfe reagieren.
III. Praxis der Risikoberichterstattung
7. Genauigkeit
Risikoberichte müssen die zugrunde liegenden Daten genau abbilden und eine sichere Entscheidungsfindung in Echtzeit tragen.
8. Umfassende Abdeckung
Berichte sollten alle wesentlichen Risiken abdecken, damit nichts Kritisches übersehen wird.
9. Klarheit und Nutzen
Berichte müssen klar, einschlägig und so aufgebaut sein, dass sie den Bedarf von Geschäftsleitung, Vorstand und Aufsicht treffen.
10. Häufigkeit
Banken müssen Risikoberichte in angemessenen Abständen erstellen und die Häufigkeit in Stressphasen erhöhen können.
11. Verteilung
Berichte müssen die richtigen Empfänger sicher und wirksam erreichen, im Ausgleich zwischen Zugang zu Daten und Vertraulichkeit.
IV. Aufsichtliche Überprüfung und Zusammenarbeit
12. Überprüfung
Aufsichtsbehörden sollten die Compliance der Banken mit den Grundsätzen von BCBS 239 regelmäßig bewerten und den Fortschritt zur Reife beurteilen.
13. Abhilfemaßnahmen und aufsichtliche Maßnahmen
Die Aufsicht muss befugt sein, einzuschreiten, wenn Banken hinter den Erwartungen an die Compliance zurückbleiben.
14. Zusammenarbeit von Heimat- und Gastlandaufsicht
Bei international tätigen Banken müssen die Aufsichtsbehörden zusammenarbeiten, um eine abgestimmte und einheitliche Aufsicht zu sichern.
Der geschäftliche Nutzen der Compliance mit BCBS 239
Nichts ist nur schwarz oder weiß. Die Compliance mit BCBS 239 zu erreichen heißt auch, strategisch in eine bessere Aggregation von Risikodaten und in die finanzielle Risikoberichterstattung zu investieren. Wer die Grundsätze von BCBS 239 umsetzt, sorgt dafür, dass die Risikodaten genau, zeitnah und vollständig sind. Das gibt der Geschäftsleitung die Erkenntnisse an die Hand, um fundiert zu entscheiden, gerade unter Druck.
Eine starke Data Governance im Bankwesen verbessert außerdem die operative Effizienz, senkt Fehler in der Berichterstattung und stützt eine schnellere Antwort auf die Aufsicht. Langfristig versetzt die Compliance mit BCBS 239 Finanzinstitute in die Lage, Widerstandsfähigkeit aufzubauen, das Vertrauen der Aufsicht zu gewinnen und in einem immer stärker datengetriebenen Umfeld vorn zu bleiben.
Wie Sie die Grundsätze von BCBS 239 umsetzen
Die 14 Grundsätze von BCBS 239 einzuhalten verlangt ein abgestimmtes Vorgehen über Menschen, Abläufe und Technik hinweg. Ein wichtiger erster Schritt ist ein starker Rahmen für Data Governance mit klar bestimmten Rollen, Zuständigkeiten und Verantwortung für kritische Risikodaten. Finanzinstitute müssen außerdem in eine skalierbare IT-Infrastruktur investieren, die eine automatisierte Aggregation von Risikodaten, einheitliche Datendefinitionen und den Zugriff auf hochwertige Informationen in Echtzeit trägt.
Werkzeuge wie Datenkataloge und Plattformen für Metadatenmanagement spielen dabei eine zentrale Rolle, indem sie Einblick in die Data Lineage geben, die Kontrollen der Datenqualität verbessern und dafür sorgen, dass Risikodaten genau, vollständig und nachvollziehbar sind. Die Zusammenarbeit zwischen Risiko, Finanzen, IT und Compliance ist unerlässlich, damit Governance im Tagesgeschäft verankert ist und nicht nur in Richtlinien steht. Regelmäßige interne Prüfungen und fortlaufende Verbesserung helfen schließlich, die Ausrichtung an BCBS 239 über die Zeit zu halten und sich an neue aufsichtsrechtliche Erwartungen anzupassen.
Data Governance für BCBS 239: die wesentlichen Fähigkeiten
Um den Erwartungen der Compliance mit BCBS 239 zu genügen, müssen Banken einen belastbaren Rahmen für Data Governance aufbauen, der Transparenz, Genauigkeit und Kontrolle über Risikodaten trägt. Dazu gehören mehrere wesentliche Fähigkeiten:
- Datenverantwortung und Stewardship - Eine klare Zuweisung von Rechenschaft sorgt dafür, dass kritische Risikodaten im ganzen Unternehmen einheitlich bestimmt, gepflegt und genutzt werden.
- Metadatenmanagement - Metadaten zu steuern ist der Schlüssel zum Verständnis von Struktur, Herkunft und Fluss der Daten. Es ermöglicht Nachvollziehbarkeit und stützt die aufsichtsrechtliche Berichterstattung.
- Überwachung der Datenqualität - Die fortlaufende Bewertung von Genauigkeit, Vollständigkeit und Zeitnähe der Daten ist für eine verlässliche Aggregation von Risikodaten entscheidend.
- Lineage und Nachvollziehbarkeit - Voller Einblick darin, woher Daten stammen, wie sie sich bewegen und wie sie umgeformt werden, hilft, die Compliance sicherzustellen, und stärkt das Vertrauen in die Berichterstattung.
- Zentraler Datenkatalog - Ein moderner Datenkatalog liefert ein durchsuchbares Verzeichnis der Datenbestände, der fachlichen Definitionen und der Beziehungen und macht es leichter, die richtigen Daten zu finden und ihnen zu trauen.
- Durchsetzung von Richtlinien und Prüfbarkeit - Regeln der Governance müssen durchsetzbar und prüfbar sein, um bei aufsichtlichen Überprüfungen die Ausrichtung an den Grundsätzen von BCBS 239 zu belegen.
Zusammen schaffen diese Fähigkeiten das Fundament für einen wirksamen Umgang mit Risikodaten und helfen Finanzinstituten, von zersplitterten Systemen zu einer einheitlichen, regelkonformen Datenlandschaft zu kommen.
Warum ein gemeinsames Verständnis im Bankwesen so schwer zu erreichen ist
Einer der Kerngründe, warum Banken mit der Compliance zu BCBS 239 ringen, ist das fehlende gemeinsame Verständnis von Daten. Wie das Diagramm oben zeigt, arbeiten Finanzinstitute über viele Plattformen hinweg, mit sich wandelnden Architekturen, Behelfslösungen und Hunderten von Beteiligten, und das bei sich ändernden Regelwerken und regionalen Steuerregeln. Kommt eine schwache Verständigung zwischen den Teams hinzu, wird klar, warum es so schwer ist, sich auf einheitliche Definitionen, Verantwortung und Berichterstattung zu einigen. Diese Vielschichtigkeit macht es nahezu unmöglich, „gemeinsames Einvernehmen“ zu erreichen, also eine einheitliche Sicht auf Risikodaten, ohne einen zentralen, anwenderfreundlichen Datenkatalog, der die Kluft zwischen Systemen und Menschen überbrückt.
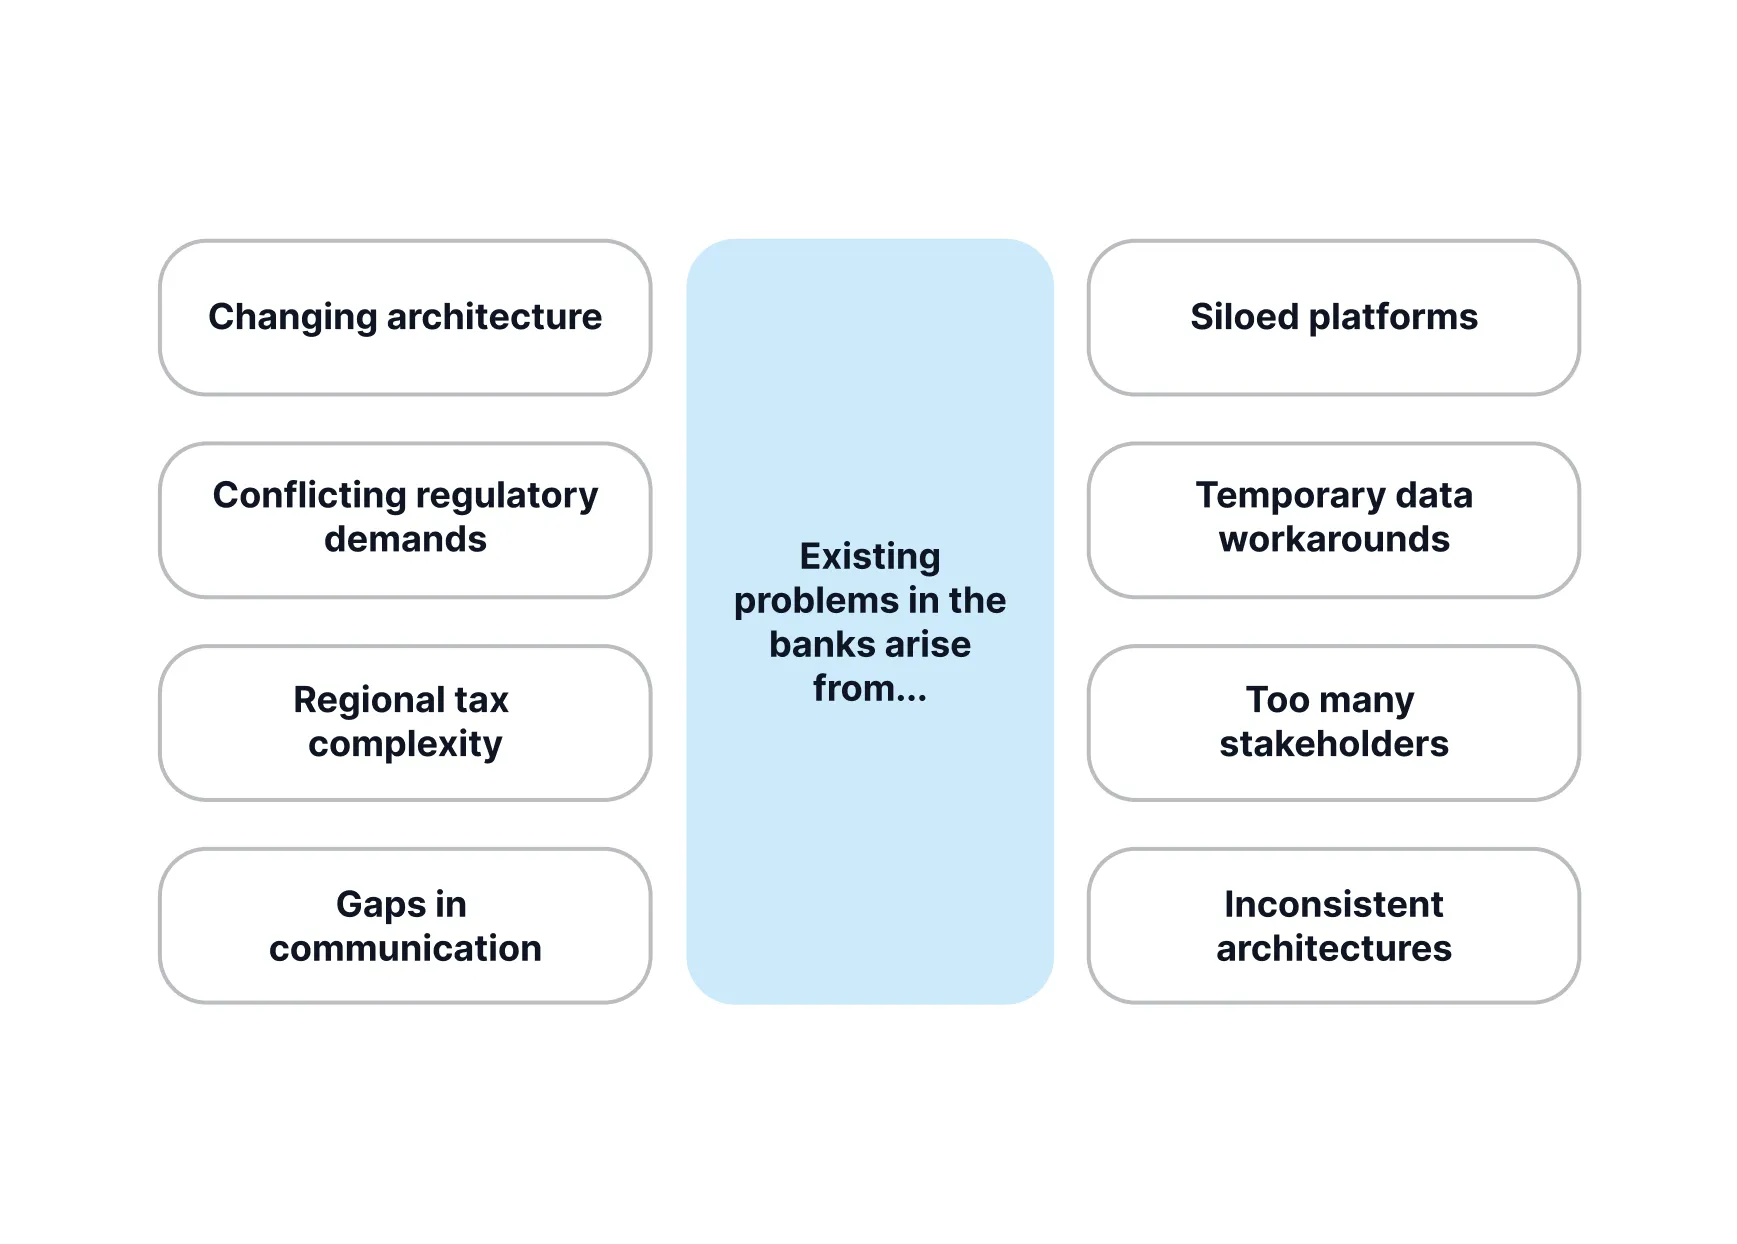
Banken arbeiten über Regionen hinweg mit widersprüchlichen aufsichtsrechtlichen Anforderungen, wo verschiedene Behörden Risikodaten unvereinbar bestimmen und verlangen. Kommt die regionale Steuerkomplexität hinzu, bei der sich die Meldepflichten je Land und Steuerbehörde unterscheiden, werden selbst einfache Kennzahlen schwer zu vereinheitlichen. Zusammen mit abgeschotteten Plattformen, Lücken in der Verständigung und Behelfslösungen auf alten Systemen ist es kein Wunder, dass eine einzige verbindliche Datenbasis für viele Institute weiter außer Reichweite liegt.
Die eigentliche Aufgabe: die Denkweise ändern, nicht nur die Systeme
Data Governance für BCBS 239 umzusetzen ist nicht nur ein technisches Vorhaben, es ist ein kultureller Wandel. Eines der größten Hindernisse ist der Widerstand gegen Veränderung. Nicht weil Mitarbeitende den Nutzen nicht sähen, sondern weil Veränderung Mühe, neue Gewohnheiten und geteilte Rechenschaft verlangt. Selbst wenn Mängel in der Datenqualität oder Lücken in der Berichterstattung offensichtlich sind, fällt man leicht ins Gewohnte zurück. Eine wirksame Aggregation von Risikodaten und die Compliance verlangen aber mehr als Richtlinien und Werkzeuge, sie verlangen eine unternehmensweite Haltung, die Transparenz, Genauigkeit und Verantwortung schätzt. Deshalb ist die Wahl einer anwenderfreundlichen Lösung entscheidend. Eine Plattform, die eingängig und zugänglich ist, holt nicht nur die IT ab, sondern auch Risiko, Finanzen und die Fachbereiche, denn echte Data Governance wirkt nur, wenn alle mitziehen. Mit der Revolution durch KI ist das noch wichtiger geworden.
5 Datenkataloge, die Ihnen helfen, BCBS 239 einzuhalten
Wenn Sie einen Datenkatalog suchen, der Ihren Weg zur Compliance mit BCBS 239 stützt, sind nicht alle Plattformen gleich. So schneiden fünf führende Werkzeuge ab, beginnend mit dem, das eigens dafür entworfen wurde, im ganzen Unternehmen nutzbar, gut angenommen und wirksam zu sein.
1.) Dawiso - die anwenderfreundliche Wahl
Dawiso sticht aus einem einfachen Grund heraus: Es ist dafür gebaut, genutzt zu werden, nicht nur ausgerollt. Anders als viele Governance-Werkzeuge für Unternehmen verbindet Dawiso ein leistungsstarkes Scannen von Metadaten, das Abbilden von Lineage und Katalogfunktionen mit einer Oberfläche, in der sich auch Menschen ohne technischen Hintergrund sicher bewegen.
- Anwenderfreundlicher Entwurf - Klare Oberfläche, eingängige Navigation und eine Sprache, die auf die Fachbereiche zugeschnitten ist.
- Schnelle Akzeptanz - Nutzer tragen bei und arbeiten zusammen, binnen Tagen statt Monaten.
- Anpassbar & flexibel - Passt sich Ihrem Governance-Modell und Ihren Risikobereichen an.
- Bezahlbar - Niedrigere Gesamtkosten als klassische Plattformen.
- Von Teams tatsächlich genutzt - Das bedeutet genauere Metadaten, stärkere Rechenschaft und dauerhafte Compliance.
Wenn Ihr Ziel ist, Governance breit zu verankern und das ganze Unternehmen einzubeziehen, ist Dawiso für diese Wirklichkeit gebaut.
2.) Atlan - kollaborativ, aber auf Entwickler ausgerichtet
Atlan versteht sich als moderner Datenkatalog mit starken Funktionen für Zusammenarbeit und einer aktiven Metadatenschicht. Seine Stärken liegen jedoch vor allem in technischer Lineage und in der Anbindung an moderne Datenstacks wie Snowflake, dbt und Databricks. Damit passt es am besten zu Dateningenieuren und Entwicklern in dezentralen, von Code getriebenen Umgebungen. Für Vorhaben, die von der Governance her gedacht sind, wie die Compliance mit BCBS 239, die klare Verantwortung, anwenderfreundliche Oberflächen und zugängliche Datendefinitionen braucht, kann der auf Entwickler ausgerichtete Ansatz von Atlan zur Grenze werden.
- Moderne Oberfläche, aktive Metadaten
- Starke technische Lineage und Unterstützung moderner Datenstacks
- Für Nutzer, die von der Governance her denken, womöglich zu stark auf Technik ausgerichtet
3.) Collibra - Kraft für Unternehmen, Vielschichtigkeit inklusive
Collibra ist ein Schwergewicht im Governance-Umfeld und bei vielen großen Finanzinstituten im Einsatz. Es bringt viele Funktionen mit, verlangt aber oft erhebliche Mittel. Einführungen können Monate dauern, mit hohem Aufwand für die Konfiguration und hohen Lizenzkosten.
- Hohe Vielschichtigkeit, langsamere Akzeptanz und teure Lizenzen
- Wenn Sie Collibra erwägen, finden Sie den Vergleich von Dawiso und Collibra unter diesen Links:
- E-Book zum Vergleich herunterladen
- Artikel zur Collibra-Alternative
- Artikel zum UX-Vergleich
4.) Alation - reich an Funktionen, aber schwer und teuer
Alation ist ein etablierter Datenkatalog, bekannt für starke Suche, das Entdecken von Metadaten und eine nutzerfreundliche Oberfläche, vor allem, sobald die Nutzer eingearbeitet sind. Es unterstützt Self-Service-Analysen und Governance-Abläufe mit einer breiten Palette an Funktionen. Diese Funktionen haben jedoch ihren Preis: lange Einführungszyklen, hohe Lizenzkosten und eine Plattform, die sich im Alltag schwer anfühlen kann. Die Oberfläche ist zwar meist eingängig, das Aufsetzen insgesamt kann aber komplex und aufwendig sein, was es erschwert, die Akzeptanz in den Fachbereichen schnell zu verbreitern.
- Starke Suche, belastbare Governance-Funktionen, insgesamt gute UX
- Teuer, lange Einführung, ressourcenintensiv, langsamere Time-to-Value
5.) data.world - leichtgewichtig, Zusammenarbeit über einen Graphen
data.world verfolgt bei Metadaten einen Knowledge-Graph-Ansatz, mit starken Funktionen zum Entdecken von Daten und offenen Anbindungen. Für Zusammenarbeit und Erkundung ist das ideal, für stark regulierte Umgebungen fehlen womöglich einige Kontrollen auf Compliance-Niveau.
- Leichter Einstieg, kollaborativ
- Volle Prüfbarkeit oder Kontrollfunktionen für BCBS 239 fehlen womöglich
Fazit: Der richtige Datenkatalog macht Compliance dauerhaft
Bei BCBS 239 geht es nicht darum, Häkchen zu setzen, sondern darum, eine Kultur der Rechenschaft und Transparenz rund um Ihre Risikodaten aufzubauen. Diese Kultur beginnt beim Zugang: Wenn alle die Daten finden, verstehen und ihnen trauen können, die sie nutzen, wird Governance Teil der Arbeit und keine nachträgliche Pflicht.
Dawiso macht das möglich. Es ist die Plattform, die Ihre Teams tatsächlich nutzen werden, eine, die aufsichtsrechtliche Strenge und Brauchbarkeit im Alltag zusammenbringt. Und genau das hält Sie auf Dauer regelkonform.
Liste hilfreicher Quellen:
Leitfaden zum Vergleich von Datenkatalogen
Artikel - BCBS 239 im Jahr 2025: Warum jetzt der richtige Zeitpunkt ist, die Compliance zu stärken
Artikel - Was müssen Banken 2025 wissen?
Artikel - Garbage in, KI-Garbage out: warum Governance wichtiger ist als je zuvor
Artikel - Die Alternative zu Collibra: 6 Gründe, warum Dawiso für moderne Data Governance besser ist
Artikel - 10 Werkzeuge für den Datenkatalog im Jahr 2026
Artikel - Die Rolle von Datenkatalogen in moderner Analyse und KI
Artikel - Wie Sie einen Überblick über Ihre Datenbank gewinnen und Datenflüsse verstehen
Artikel - 9 Aufgaben der Compliance für Finanzdaten, die Banken 2026 lösen müssen
Artikel - Was ist Datenabgleich? Einheitlichkeit und Vertrauen mit einem Datenkatalog