Wie Sie den EU AI Act erfüllen und darauf vorbereitet sind: ein praktischer Leitfaden für 2026
Im Mai 2026 hat die EU die härtesten Fristen des AI Act nach hinten geschoben. Die Hochrisiko-Pflichten, die alle bis August erfüllen wollten, sind diesen Sommer nicht mehr fällig. Die Arbeit dahinter ist deshalb nicht kleiner geworden. Hier steht, wie Sie die rund sechzehn zusätzlichen Monate nutzen, um ein KI-ready Fundament zu bauen, statt sich in Panik vorzubereiten.
Was sich 2026 tatsächlich geändert hat
Im Mai 2026 hat die EU getan, worauf viele Teams still gehofft hatten. Sie hat die härtesten Fristen des AI Act nach hinten geschoben. Die Hochrisiko-Pflichten, um die alle bis August gerannt sind, sind diesen Sommer nicht mehr fällig.
Die Änderung kommt aus dem Digital Omnibus on AI, den die Europäische Kommission im November 2025 als gezieltes Bündel von Änderungen am AI Act, der KI-Verordnung der EU, vorgeschlagen hat. Nachdem der Trilog im April ins Stocken geriet, haben Rat und Parlament am 7. Mai 2026 eine vorläufige Einigung erzielt, kurz darauf von den Mitgliedstaaten im Rat bestätigt. Die wichtigsten Termine:
- Hochrisikosysteme nach Anhang III (nach Anwendung: Personalauswahl und HR, Biometrie, kritische Infrastruktur, Bildung, Zugang zu wesentlichen Diensten, Strafverfolgung) rücken vom 2. August 2026 auf den 2. Dezember 2027, eine Verschiebung um sechzehn Monate.
- Hochrisikosysteme nach Anhang I (KI, die in regulierte Produkte wie Medizinprodukte und Maschinen eingebettet ist) rücken auf den 2. August 2028.
- Transparenz für KI-erzeugte Inhalte (Kennzeichnung nach Art. 50 Abs. 2 KI-VO) rutscht nur um drei Monate, auf den 2. Dezember 2026.
- Ein neues Verbot in Art. 5 KI-VO zielt auf KI, die intime Aufnahmen ohne Einwilligung und Material über sexuellen Kindesmissbrauch erzeugt; es gilt ab dem 2. Dezember 2026.
Zwei Dinge haben sich nicht bewegt. Die Transparenzpflichten für Betreiber gelten weiterhin ab dem 2. August 2026, darunter offenzulegen, wenn Menschen mit KI interagieren, und KI-erzeugte oder manipulierte Inhalte zu kennzeichnen. Die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck gelten seit August 2025 und die verbotenen Praktiken nach Art. 5 KI-VO seit Februar 2025. Der Omnibus hat davon nichts zurückgenommen.
Gesetz ist er auch noch nicht. Die Änderungen werden erst wirksam, sobald sie förmlich angenommen und im Amtsblatt veröffentlicht sind, erwartet vor August 2026. Bis dahin ist der ursprüngliche Zeitplan die rechtliche Grundlage. Planen Sie mit den neuen Terminen, behandeln Sie sie aber als belastbar und nicht als endgültig. Die vollständige Aufschlüsselung gibt unser Leitfaden dazu, was der AI Omnibus geändert hat, oder die Glossareinträge zum EU AI Act und zum AI Omnibus.
Die Entlastung reicht nur so weit. Die Systeme, die am meisten Zeit gewonnen haben, sind die, die die meiste Vorbereitung brauchen, und diese Vorbereitung muss ohnehin stattfinden. Der AI Act verfolgt einen risikobasierten Ansatz: Die Pflichten hängen davon ab, was ein System tut und wie viel Risiko es trägt. Alles beginnt damit, zu wissen, was Sie haben. Diese fünf Schritte bauen aufeinander auf.
Schritt 1: jeden KI-Anwendungsfall erfassen
Was man nicht sieht, lässt sich weder regeln noch einstufen noch dokumentieren. Die erste Aufgabe, und die, die die meisten Teams unterschätzen, ist ein vollständiges, lebendes Verzeichnis jedes KI-Systems im Unternehmen: was es tut, welchem fachlichen Zweck es dient, auf welche Daten es sich stützt und wer dafür verantwortlich ist.
Dieses Verzeichnis speist die technische Dokumentation, die das Gesetz nach Art. 11 KI-VO und Anhang IV erwartet, und jeder folgende Schritt hängt davon ab. In der Praxis verteilen sich KI-Anwendungsfälle über Teams, Anbieter und Schattenprojekte, weshalb eine einmalige Tabelle in dem Moment veraltet, in dem ein neues System an den Start geht.
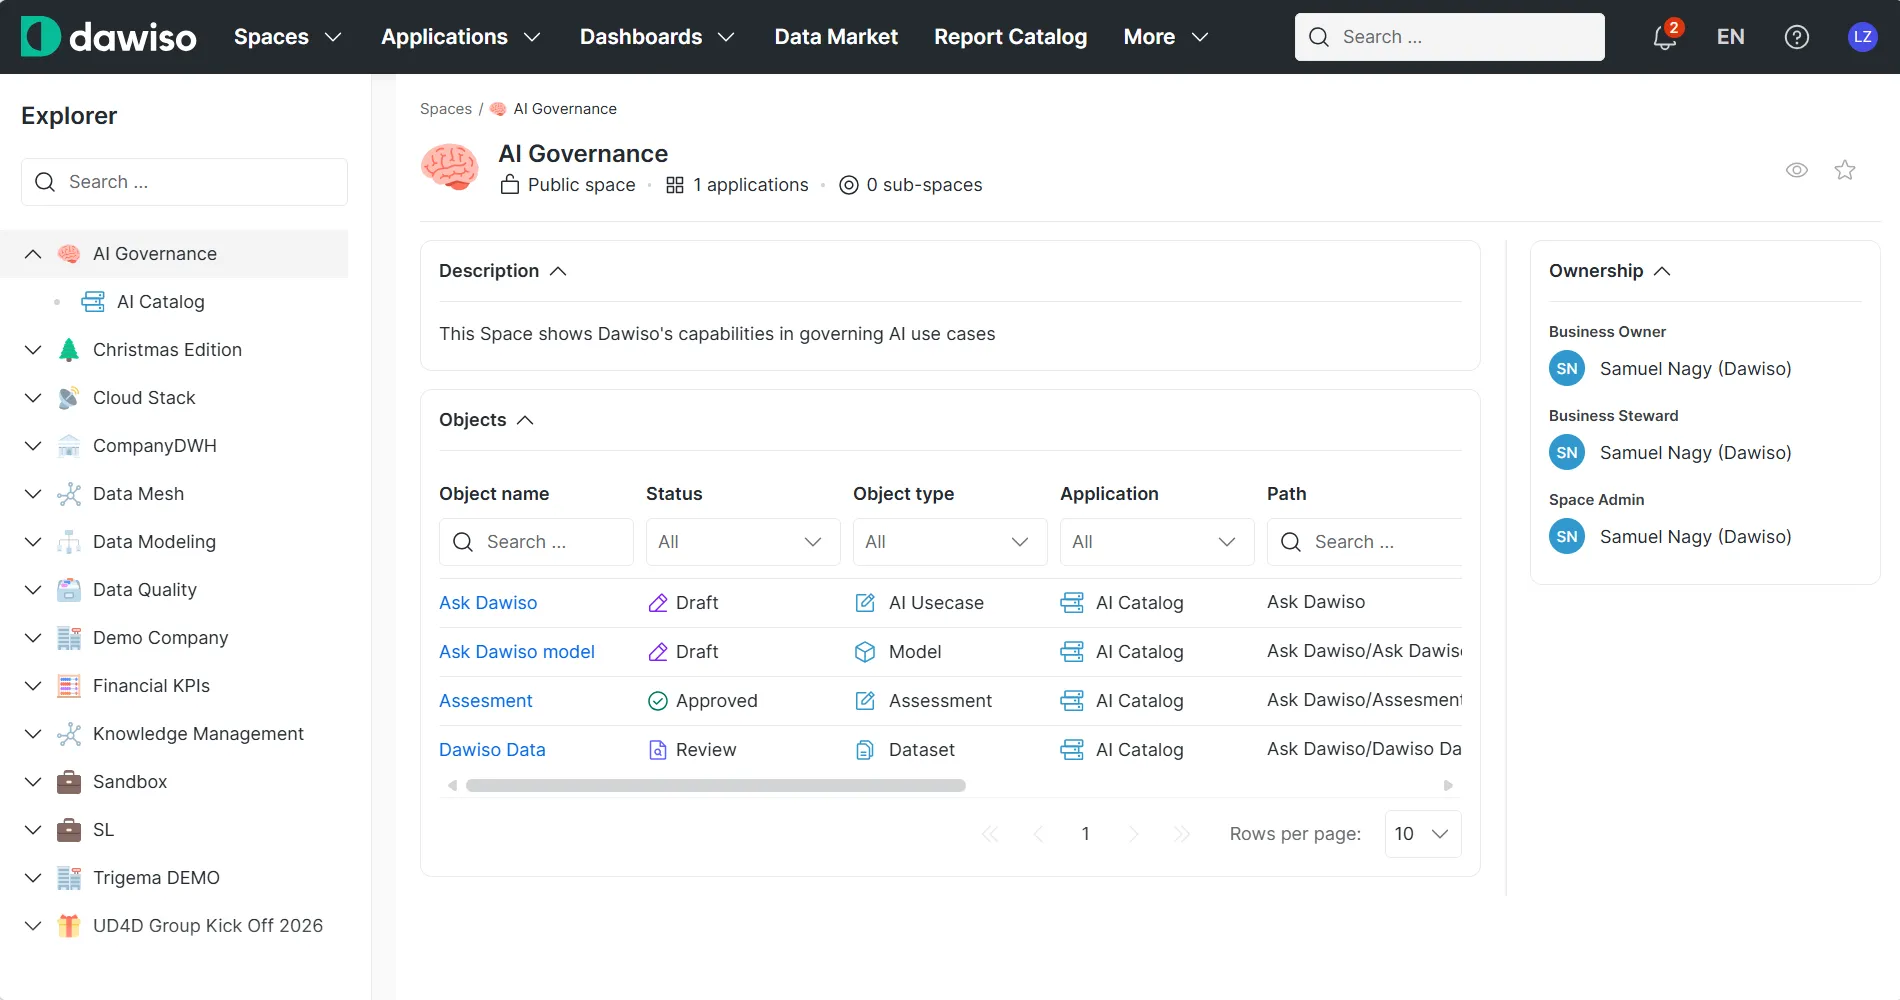
Mit Dawiso: Eine zentrale Liste der KI-Systeme gibt Ihnen eine einheitliche Sicht auf jedes Modell und jeden Anwendungsfall, samt Zweck, den genutzten Daten und der durchlaufenen Prüfung. Jeder Eintrag steht neben den Datenbeständen, die er berührt, sodass das Verzeichnis mit Ihrer Landschaft mitwächst, statt in einer statischen Datei zu veralten.
Schritt 2: Risiko nach den Anhängen einstufen
Sobald Sie Ihre Systeme sehen, stufen Sie sie ein. Welche fallen unter die verbotenen Praktiken nach Art. 5 KI-VO? Welche sind Hochrisikosysteme nach Anhang III oder Anhang I? Welche tragen nur Transparenzpflichten? Diese Einstufung entscheidet, welche Regeln für Sie gelten, und sie stützt sich mehr auf Urteilskraft als auf Werkzeuge.
Eine falsche Einstufung ist in beide Richtungen teuer. Stufen Sie zu hoch ein, beladen Sie leichte Systeme mit Papierkram, den sie nie gebraucht hätten. Stufen Sie zu niedrig ein, übersehen Sie Pflichten, für die nach Art. 99 KI-VO Geldbußen von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes drohen. Es geht darum, die Entscheidung einmal zu treffen, die Begründung festzuhalten und sie verteidigen zu können.
Mit Dawiso: Die Risikobewertung erlaubt es, jeden Anwendungsfall aus mehreren Blickwinkeln zu beurteilen, mit vordefinierter, von Fachleuten entworfener Bewertungslogik, die an Rahmenwerken wie dem AI Act und ISO 42001 ausgerichtet ist. Die Einstufung wird strukturiert und wiederholbar statt zu einer Debatte jedes Mal, und das Urteil bleibt an dem System hängen, das es beschreibt.
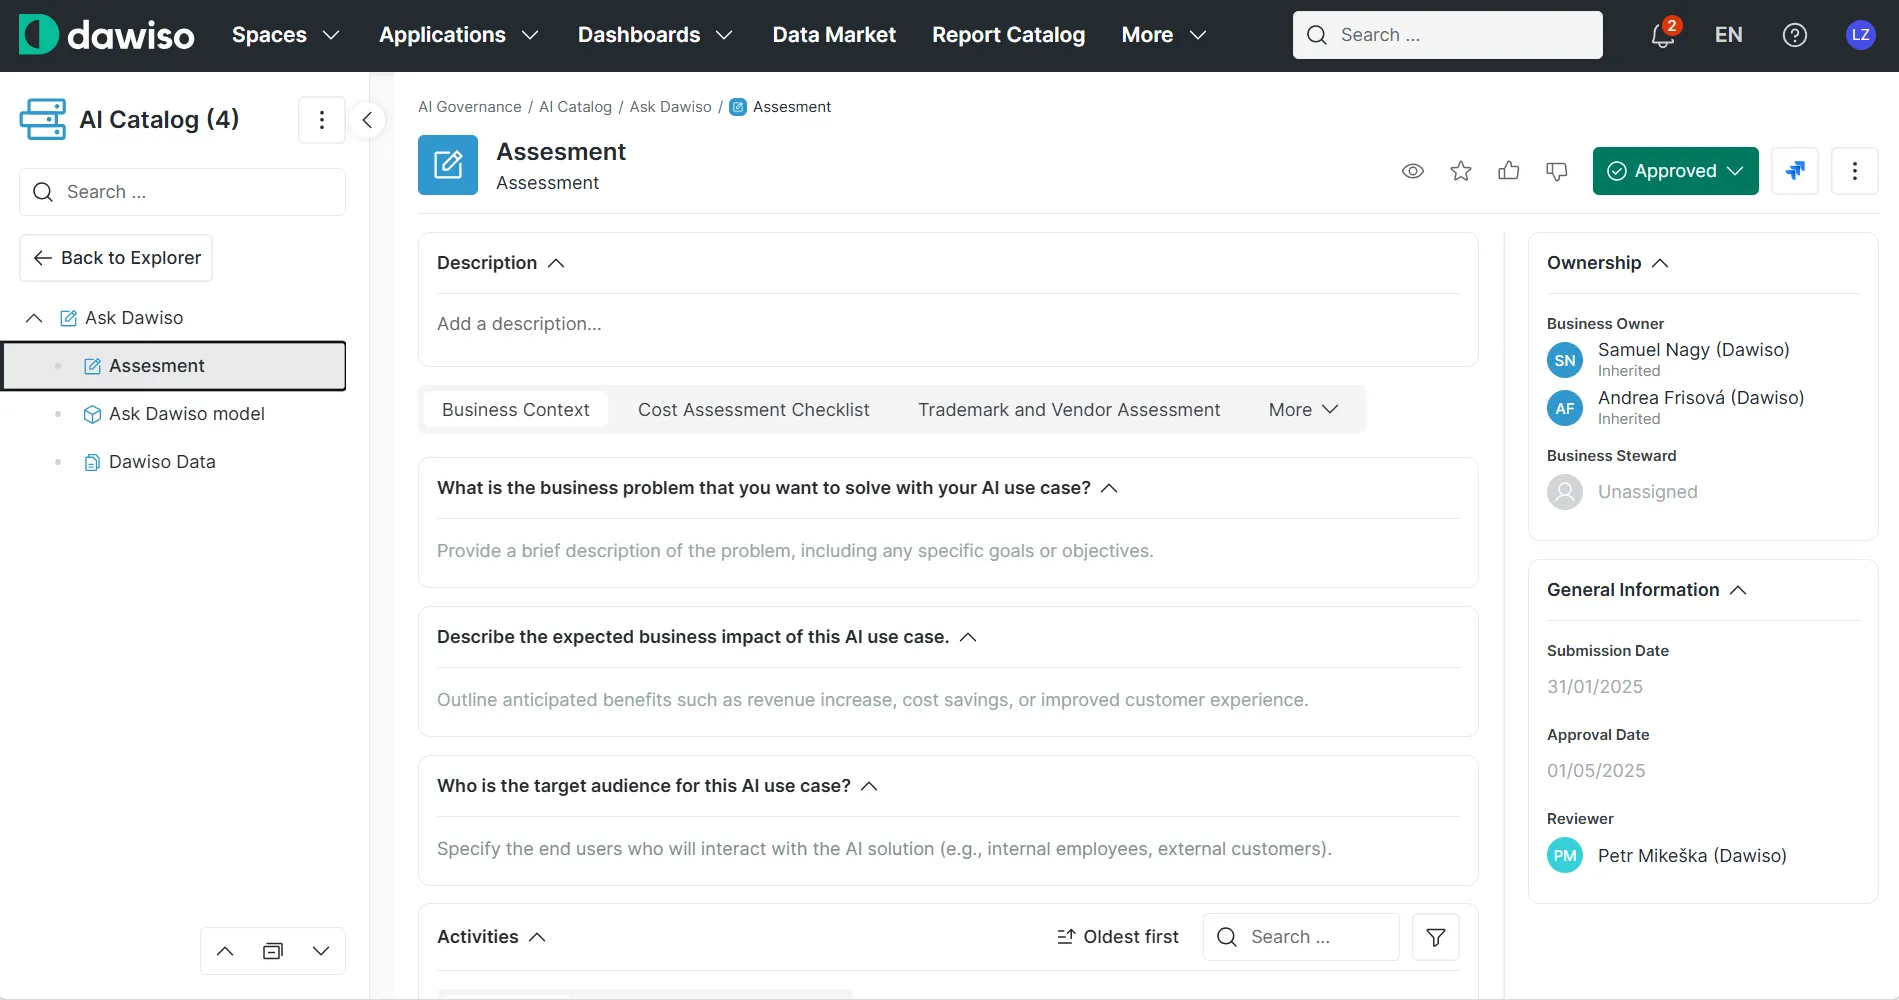
So sieht es aus
Dawiso AI Governance
Erfassen, klassifizieren und dokumentieren Sie jeden KI-Anwendungsfall auf einer geregelten Plattform, die für den AI Act gebaut ist.
Schritt 3: Herkunft und Lineage der Daten abbilden
KI-Systeme sind nur so belastbar wie die Daten dahinter. Die Erwartungen des Gesetzes an die Data Governance, Art. 10 KI-VO für Anbieter von Hochrisikosystemen und die Pflicht der Betreiber nach Art. 26 KI-VO, für einschlägige und repräsentative Eingabedaten zu sorgen, laufen auf eine Frage hinaus: Können Sie zeigen, woher Ihre Daten kommen und wie sie fließen?
Für die meisten Teams wird daraus jedes Mal eine Untersuchung von Hand, wenn eine Prüferin oder eine Aufsichtsbehörde fragt. Den Trainingsdatensatz eines Modells über eine Kette von Transformationen und Quellsystemen zurückzuverfolgen, kostet Tage, und die Antwort ist überholt, sobald sich eine Pipeline ändert.
Mit Dawiso: Datenherkunft und interaktive Lineage lassen Sie jeden Datenfluss verfolgen, beobachten, wie er sich verändert, und die Sensibilität der Daten beurteilen, die Ihre KI-Modelle speisen. Das macht aus „wir glauben, die Daten sind in Ordnung“ etwas, das Sie vorzeigen können, und es dient zugleich als Nachweisgrundlage für überschneidende Regelwerke wie die DSGVO.

Das Produkt entdecken
Interactive Data Lineage
Verfolgen Sie Daten durchgängig und machen Sie aus technischer Dokumentation eine dauerhafte Fähigkeit statt einer Feuerwehrübung.
Schritt 4: Bedeutung über einen Semantic Layer vereinheitlichen
Compliance und Aufsicht hängen beide davon ab, dass Menschen KI-Systeme und ihre Daten gleich lesen. Wenn „Kunde“, „Umsatz“ oder „aktiver Nutzer“ in drei Teams drei verschiedene Dinge bedeuten, werden die Dokumentation und die menschliche Aufsicht, die Art. 14 KI-VO verlangt, zur Raterei.
Eine Risikoverantwortliche, die ein Hochrisikosystem freigibt, muss wissen, dass die „Genehmigungsquote“ auf der Modellkarte das bedeutet, was das Datenteam darunter versteht. Ohne gemeinsame Definition prüft der Mensch in der Schleife ein System, das er nur halb versteht.
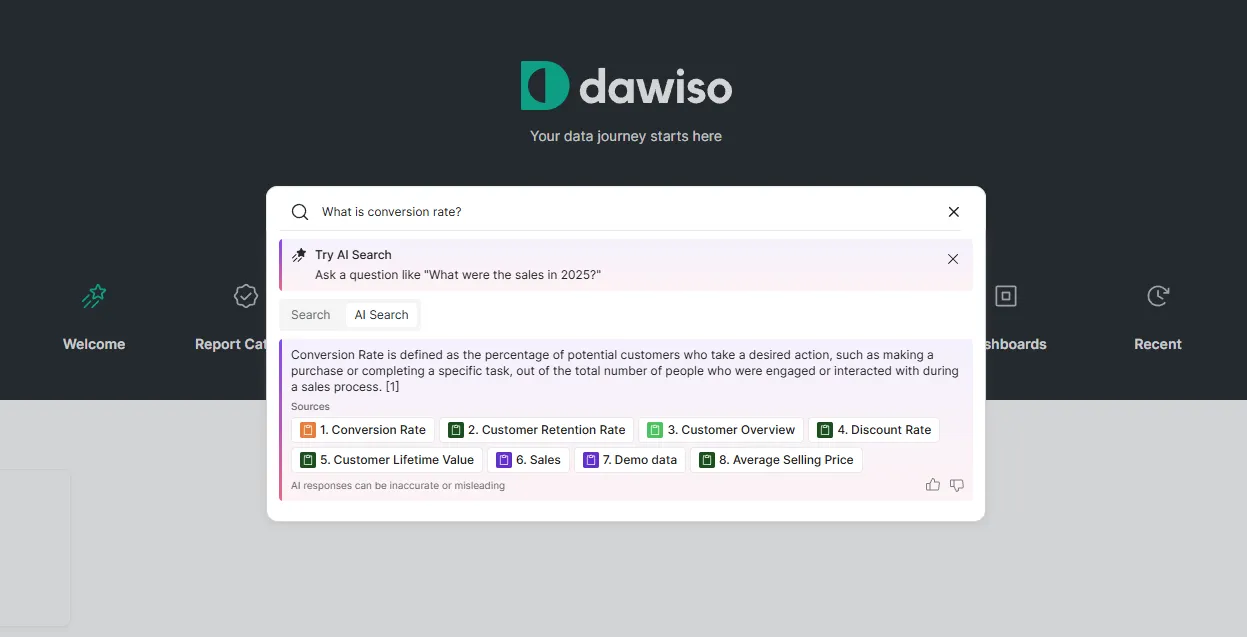
Mit Dawiso: Ein Semantic Layer und ein Business Glossary übersetzen komplexe Datenstrukturen in Begriffe, die im Geschäft verständlich sind, und vereinheitlichen Definitionen im ganzen Unternehmen. Data Engineers und Risikoverantwortliche lesen dasselbe System gleich, weil die Definition neben dem Bestand liegt und nicht in jemandes Kopf. Fragen Sie, was ein Begriff bedeutet, und Dawiso liefert die eine geregelte Definition, samt der Quellen dahinter.
Schritt 5: Governance dauerhaft machen
Der größte Fehler ist, die Bereitschaft für den AI Act als Projekt mit Enddatum zu behandeln. Systeme ändern sich, neue Modelle gehen an den Start, Datenquellen verschieben sich. Dokumentation, die einmal geschrieben und abgelegt wird, ist binnen eines Quartals überholt. Bereitschaft ist ein Zustand, den man hält, kein Häkchen, das man setzt.
Genau hier ändern die zusätzlichen sechzehn Monate das Spiel. Ein Team, das Governance in den Weg einbaut, auf dem KI ausgeliefert wird, statt sie vor einer Frist anzuflanschen, erreicht den Dezember 2027 mit einem Verzeichnis, das bereits stimmt, und Einstufungen, die bereits haltbar sind.
Mit Dawiso: Governance-Abläufe halten Verzeichnis, Einstufungen und Dokumentation über die Zeit hinweg richtig, mit klarer Verantwortung und Human-in-the-Loop-Prüfung. Sie bleiben bereit, statt sich vor jeder Frist neu vorzubereiten.
„Eine spätere Frist ist eine längere Startbahn, kein gestrichener Flug.“
Compliance ist der Boden, nicht die Decke
In all dem steckt ein größerer Gewinn. Das Verzeichnis, die Lineage und die gemeinsamen Definitionen sind nicht nur Kosten der Compliance. Sie sind dasselbe Metadaten-Fundament, das Enterprise-KI überhaupt funktionieren lässt.
Die meisten KI-Vorhaben enttäuschen wegen fehlenden Kontexts, nicht wegen der Regulierung. Ein Agent, der nicht weiß, was Ihre Daten bedeuten, woher sie kommen oder welche Definition die richtige ist, liefert Antworten, denen niemand trauen kann. Der Katalog, die Lineage und das Glossar, die Sie für den AI Act aufbauen, sind genau das, was ein Context Layer für KI braucht, um Agenten in geregeltem, belastbarem Wissen zu erden.
Über den Context Layer von Dawiso und die Unterstützung für das Model Context Protocol (MCP) fließt dieser geregelte Kontext direkt in Ihre KI, mit der Zugriffskontrolle und der Nachvollziehbarkeit, die die Compliance erwartet. Dieselbe Aufzeichnung dient sowohl Ihrem Nachweis nach dem AI Act als auch Ihrer KI-Strategie.
Die Arbeit, die Sie bis 2027 regelkonform macht, ist die Arbeit, die Ihre KI 2026 verlässlich macht. Die Frist hat Ihnen Zeit gegeben. Die klügsten Teams bauen das Fundament einmal und nutzen es zweimal.
Wo Dawiso hineinpasst
Jede Pflicht, die der AI Act beibehält, läuft auf dieselbe Frage hinaus: Können Sie mit Belegen zeigen, was Ihre KI nutzt und woher diese Daten kommen? Das ist ein Problem von Metadaten und Governance, und genau dieses löst Dawiso.
Der Data Catalog hält das lebende Verzeichnis der Datenbestände und der Systeme, die sie nutzen. Interactive Data Lineage verfolgt Daten durchgängig, sodass technische Dokumentation aufhört, Handarbeit im Archiv zu sein. Die Lösung für AI Governance knüpft Klassifizierung, Verantwortlichkeit und Richtlinien an die Bestände selbst statt an eine Tabelle, die veraltet. Einen breiteren Blick auf die Pflichten jenseits der Einstufung gibt unser Leitfaden dazu, KI sicher zu regeln, der DSGVO, Urheberrecht und interne Richtlinien neben dem Gesetz behandelt.
Der Omnibus hat Ihnen Zeit verschafft. Die Teams, die sie nutzen, um ein geregeltes, KI-ready Fundament zu bauen, werden die Termine 2027 und 2028 ohne Feuerwehrübung einhalten, und sie werden am Ende eine bessere Datenplattform vorzuweisen haben.
FAQ
Ist die Frist des EU AI Act gestrichen worden?
Gilt der neue Zeitplan bereits?
Was gilt weiterhin ab dem 2. August 2026?
Womit fangen wir an, wenn wir noch kein KI-Verzeichnis haben?
Wie hilft Dawiso bei der Bereitschaft für den AI Act?
In Aktion erleben
Dawiso AI Governance
Dokumentieren Sie KI-Anwendungsfälle, bewerten Sie Risiken und verfolgen Sie die Herkunft der Daten auf einer geregelten Plattform.